더팩트
추미애, 경기 지역 민주당 국회의원에 '지방세제 개편' 요청
위키트리
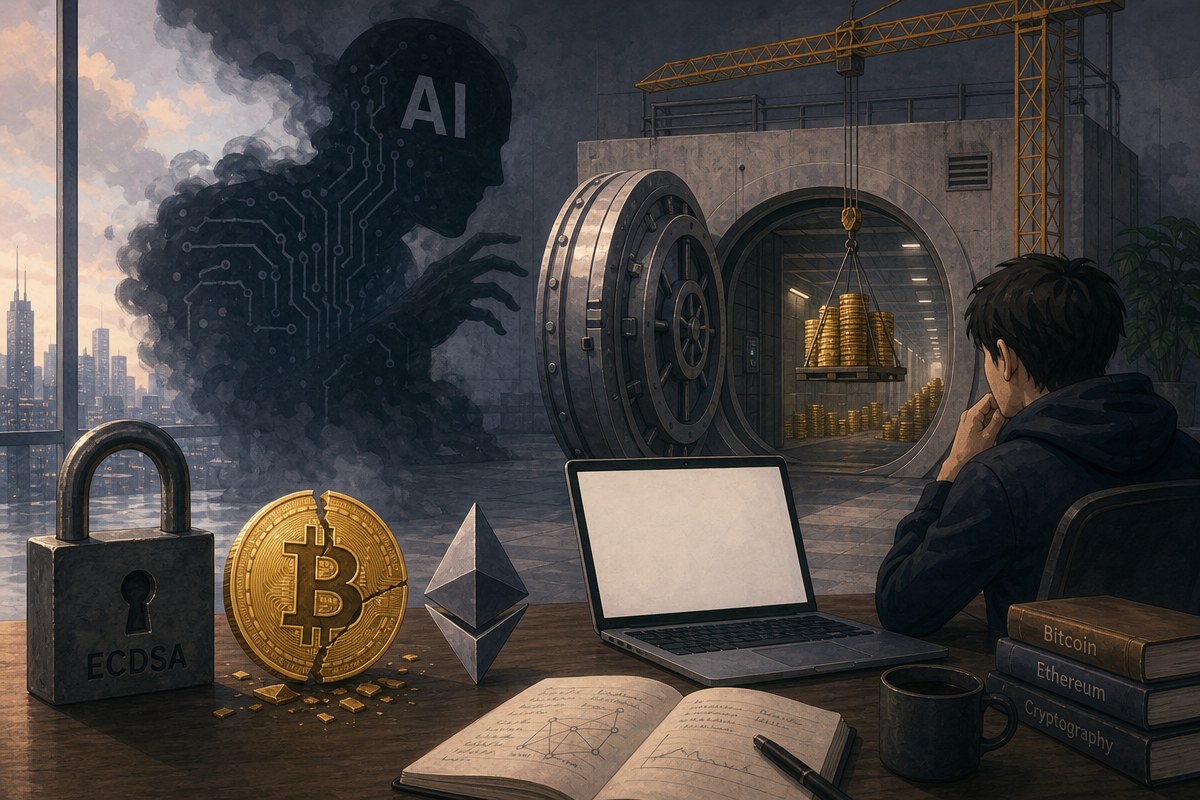
이더리움 재단(Ethereum Foundation) 연구원 저스틴 드레이크(Justin Drake)가 10월 7일(현지시각) 엑스(X)에서 블록체인 업계에 “벙커 모드(bunker mode)” 준비를 촉구했다. 양자컴퓨터가 아니라 AI가 찾아낸 수학적 지름길 때문에 비트코인과 이더리움이 쓰는 서명 방식 ECDSA가 먼저 뚫릴 수 있다는 경고다. 이더리움 공동 창시자 비탈릭 부테린(Vitalik Buterin)은 위험을 진지하게 봐야 한다고 호응하면서도 서둘러 지갑을 옮기지는 말라고 선을 그었다.
드레이크는 “오늘 블록체인 업계에 ‘벙커 모드’를 차분히 계획하기 시작할 것을 촉구한다”고 썼다. 구체적인 권고는 공개키(퍼블릭 키)가 해시 뒤에 숨어 있는 새 주소로 자산을 통제된 방식으로 대규모 이전하는 것이다. 대형 보유자부터 서명 이력이 없는 주소로 자금 대부분을 옮기고, 거래에 서명할 때는 남은 자금도 새 주소(같은 시드 문구에서 만든 주소도 가능)로 옮기라는 내용이다.
그가 제시한 우려의 수위는 낮지 않다. 드레이크는 “ECDSA가 양자컴퓨터가 위협으로 부상하는 시점(Q-Day)보다 먼저, 최악의 경우 수년이 아니라 수개월 안에 깨질 가능성에 대비하는 것이 합리적”이라고 주장했다. 여기서 ‘깨진다’는 말은 대형 GPU 클러스터 같은 구할 수 있는 하드웨어로 개인키를 약 일주일 만에 복구하는 상황을 뜻한다.
다만 누군가 ECDSA를 이미 뚫었다는 주장은 아니다. 비트코인닷컴 뉴스는 그가 설명한 방식의 실용적인 전통 컴퓨팅 공격이 아직 시연된 적 없다고 짚었다. 드레이크도 “서두르지 말라”며 “성급한 이전은 득보다 실이 크다”고 했고, 보호된 주소로 옮기는 일은 새로운 암호기술이나 새 지갑이 필요 없는 단순한 예방 조치라고 강조했다.
디크립트의 설명에 따르면 지갑에는 비밀로 지키는 개인키와 이로부터 만들어지는 공개키가 있다. 공개키는 해당 지갑에서 돈을 보내기 전까지 해시 뒤에 가려져 있다가, 거래를 보내는 순간 블록체인에 영구히 드러난다. 공개키에서 개인키를 역산하는 방법이 나오면 한 번이라도 돈을 보낸 지갑은 모두 노출되고, 받기만 한 지갑은 그렇지 않다.
드레이크가 근거로 든 것은 AI의 수학 성과다. 그는 “최근 며칠은 인간의 수학적 직관에 겸허함을 안겨줬다”며 정수 곱셈의 n log 한계와 3SUM 추측이 무너졌다고 언급했다. 5월에 예상치 못하게 반증된 에르되시 단위거리 추측을 “경고 사격”이었다고 평가하기도 했다.
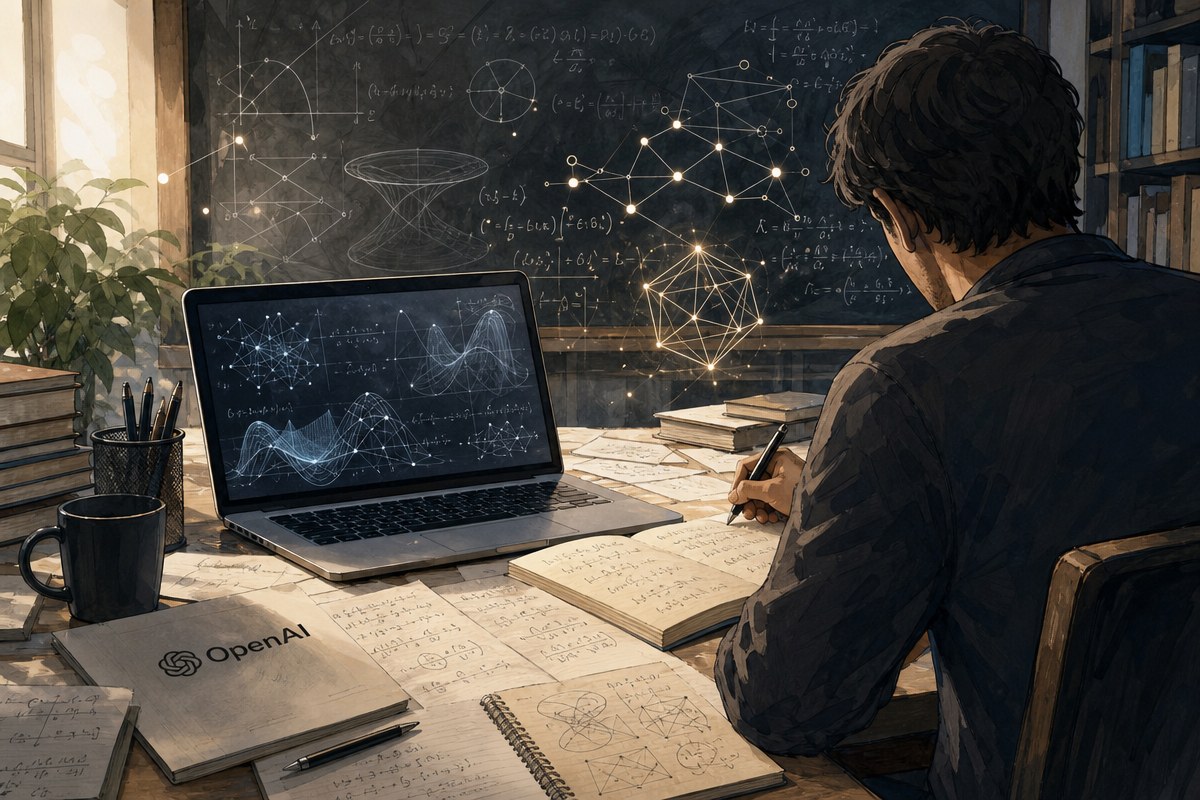
직접적인 계기는 오픈AI의 발표다. 오픈AI는 6일 722건의 수학 결과를 공개했다. 크립토슬레이트는 내부 최첨단 모델이 만든 결과이고 기계가 생성한 증명을 린으로 형식화했다고 설명하면서, 오픈AI는 블록체인 암호에 대한 공격을 보고하지 않았다고 짚었다. 드레이크는 “오픈AI의 발표로 수학적 초지능이 도래했음이 분명해졌다”며 “우리의 마법 같은 64바이트 ECDSA 서명이 너무 좋아서 믿기 어려운 것은 아닌지” 물었다.
타원곡선이 특히 취약하다고 보는 이유도 밝혔다. 코인텔레그래프에 따르면 드레이크는 곡선이 쇼프·프로베니우스·페어링 같은 정교한 기법을 쓸 여지가 있는 풍부한 구조를 지닌 반면, 해시는 대수적 구조를 최소화하도록 설계됐다고 말했다. 개인키를 해시 뒤에 숨기는 주소 방식이 방어책으로 제시되는 배경이다.
드레이크는 대형 주체들에 솔선수범을 요구했다. 바이낸스·비트뱅크·로빈후드·비트파이넥스·테더를 콜드 스토리지(오프라인 보관) 강화에 나설 수 있는 기관으로 지목했다. 노출된 비트코인 공개키를 추적하는 프로젝트 일레븐의 ‘리스크 리스트’도 참고 자료로 꼽았다.
그는 소규모 보유자에게 묘한 위안도 건넸다. 비트코인 창시자의 것으로 여겨지는 초기 주소 약 2만 개가 각각 50BTC를 보유한 채 공개키가 노출돼 있는데, 공격자가 이를 먼저 노릴 가능성이 높다는 것이다. 그는 이를 ‘사토시의 방패(Satoshi’s shield)’라고 불렀다. 비트코인닷컴 뉴스는 이것이 작은 지갑의 안전을 보장하는 것은 아니라고 덧붙였다.
업계 반응은 엇갈렸다. 투자사 Crucible의 제너럴 파트너 Meltem Demirors는 “절제된 공지에 감사하다”며 멀티시그 수탁 솔루션과 레저 같은 하드웨어 지갑에는 어떤 함의가 있는지 물었다. 수탁업체 비트고는 “우리는 2013년부터 ‘벙커 모드’를 제공해 왔다”고 답했다.
부테린은 같은 날 드레이크의 글에 답하며 “누구에게도 지금 서둘러 지갑을 옮기라고 권하지 않는다”면서도 “AI로 가속되는 수학이 암호에 미치는 위험은 진지하게 받아들여야 한다”고 썼다. 크립토슬레이트는 그가 이전 실수가 실제 암호 해독보다 더 직접적인 위험이라고 본다고 전했다. 부테린은 “내가 해킹으로 잃은 돈을 다 합친 것보다 잘못된 이전으로 잃은 돈이 더 많다”고 털어놨다. 다만 어렵지 않다면 거래에 쓴 적 없는 주소에 자금을 두는 것은 좋은 방법이라고 했다.
그의 경고는 양자 내성 암호로까지 번졌다. 코인텔레그래프에 따르면 부테린은 “지금까지 대부분은 ‘타원곡선은 깨지고 해시와 격자는 안전하다’고 생각했지만, 향후 2년간의 AI 수학으로 격자의 구체적 안전성이 심각한 타격을 받을 가능성이 상당하다”고 썼다. 크립토슬레이트는 그가 ML-DSA를 포함한 격자 기반 암호를 지목했다고 전했다. 이 알고리즘은 2024년 미국 국립표준기술연구소가 양자 내성 전자서명으로 표준화했다.
이더리움이 ‘해시 전용’ 쪽으로 가는 이유도 여기서 나온다. 부테린은 이더리움의 ‘린’ 로드맵이 지난 1년간 해시만 쓰는 방향으로 움직였다고 설명했다. ML-DSA·팰콘 같은 격자 서명을 피하고 영지식 증명 안의 격자 기반 커밋먼트 의존도도 줄이는 방향이다. 그는 “AI가 50년치 수학을 2년 안에 가져온다면” 격자 암호 공격이 크게 개선될 수 있다고 썼다.
공개키 암호화는 해시만으로 만들 수 없는 만큼 파급은 블록체인 밖에도 미친다. 부테린은 AI가 암호 해독 기법을 크게 높이면 키 크기를 최대 10배까지 늘리는 방안이 합리적일 수 있다고 말했다. 멀티시그 운영자에게는 서명을 오프체인에서 모으고 작업 뒤 서명자 키를 교체하라는 완화책도 제시했다. 드래곤플라이의 Haseeb Qureshi는 드레이크의 경고를 “매우 냉정한 호소”라고 평가하며 “위험은 양자가 아니라 기존 수학이 증명되지 않은 암호 난이도 가정을 뒤집는 것”이라고 썼다.
같은 날 주요 코인은 주식과 함께 2~3% 더 하락했고 비트코인은 8만 2,600달러 안팎이었다. 비트코인 현물 ETF에서는 수요일 4억 8,500만 달러가, 이더리움 ETF에서는 1억 6,100만 달러가 순유출됐다. 비트코인 ETF 유출은 6월 말 이후 최대 규모로 소개됐으나 보도는 이를 드레이크의 경고와 연결하지는 않았다.
직접 보관이 부담스러운 투자자라면 ETF나 코인베이스 같은 검증된 수탁기관을 이용하는 것이 대안이다. 직접 키를 관리하겠다면 전문가와 모범 사례를 점검하는 것이 좋다. 이 대목은 필자 개인의 의견이라고 밝힌 글의 내용이다.
드레이크는 과거에도 양자컴퓨터 위협을 경고해 왔다. 그는 3월 구글의 논문이 양자컴퓨터가 예상보다 일찍 암호를 깰 수 있다고 시사하자 2032년까지 Q-Day가 올 확률을 10% 이상으로 제시했다. 이더리움 재단은 올해 초 전담 양자 이후 대응팀을 꾸렸다. 드레이크는 이번 글에서 이더리움의 해시 기반 암호 전환 로드맵을 앞당기겠다며 “최대한의 방어적 가속을 추진할 것”이라고 밝혔다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음