뉴스와이어
블랙야크, 일본 쉬폰과 독점 유통·라이선스 계약… 내년 2월 본격 출시
위키트리
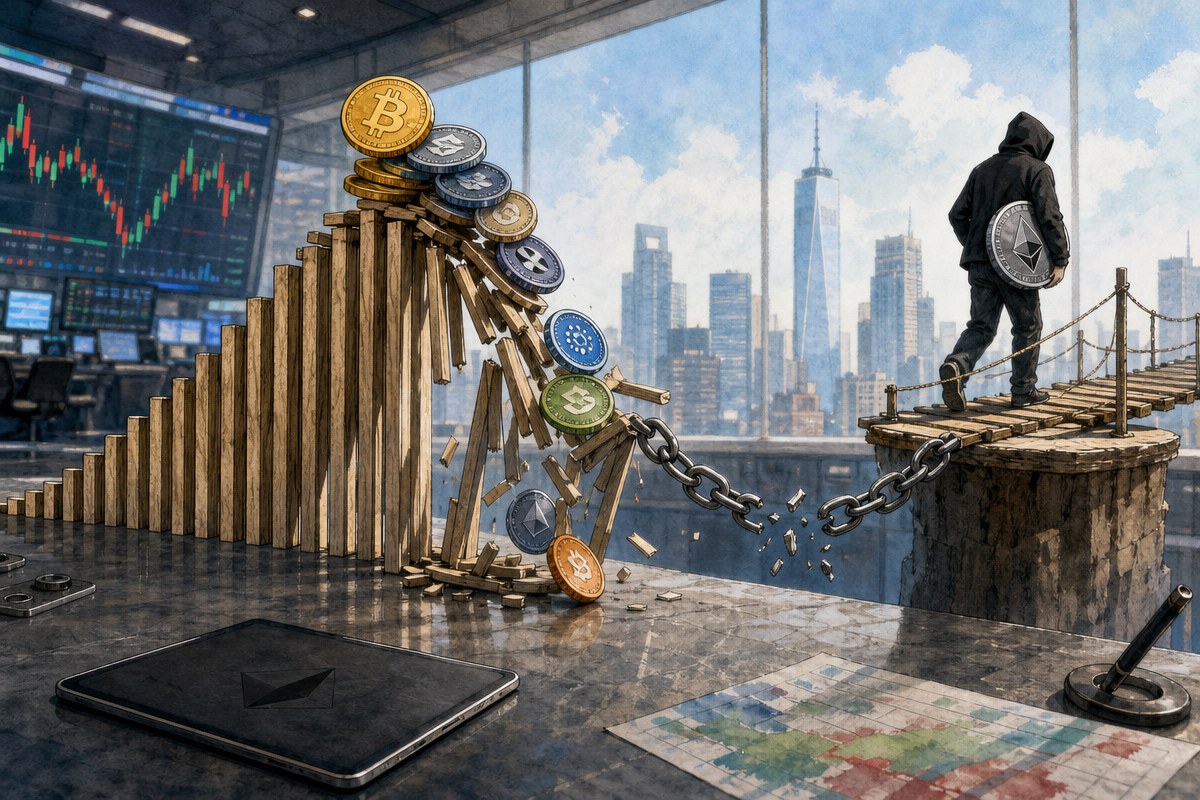
블록체인 프로젝트 Autheo의 토큰 THEO가 하루 만에 92% 폭락했다. 레이어2 네트워크 베이스(Base)에서 승인되지 않은 THEO 1,900만 개가 발행된 뒤 시장에 매각된 여파다. 보도에 따르면 공격자는 이 물량을 700.8ETH로 바꿨고 당시 가치는 약 176만 달러였다. Autheo는 원인 규명이 끝날 때까지 THEO를 사거나 팔거나 브리지(체인 간 자산 이동 통로)하지 말라고 공지했다.
크립토 브리핑(Crypto Briefing)에 따르면 THEO는 사고 이전 약 0.08달러에 거래됐다. 하루 만에 약 0.006달러까지 내려앉았다. 누군가 베이스에서 허가 없이 THEO 1,900만 개를 찍어낸 뒤 곧바로 시장에 던졌다는 설명이다. 하이드렉스(Hydrex) 같은 베이스 기반 거래처의 THEO 유동성이 얇아 매도 압력이 크게 증폭됐다.
자금 흐름도 회수를 어렵게 만든다. 자금은 베이스에 남지 않고 밖으로 옮겨졌다. 사고가 난 체인을 벗어난 자산은 추적과 회수가 그만큼 까다롭다. 블록체인 보안업체 피크실드(PeckShield)는 이더(ETH)가 베이스에서 이더리움 메인넷으로 브리지됐다고 밝혔다.
사고 시점은 보도마다 다르다. 크립토타임스(The Crypto Times)는 12일(현지시각) 공격이 벌어졌다고 썼고 크립토 브리핑은 13일로 적었다. Autheo의 첫 공지가 12일 협정세계시 21시 14분에 올라온 점을 고려하면 사고는 12일 안팎에 터진 것으로 보인다. 한국시간으로는 13일 오전 6시 14분이다.
크립토타임스는 보안 모니터링 계정 디파이몬 알럿츠의 분석을 바탕으로 공격 구조를 풀어 썼다. Autheo의 브리지는 크로스체인 메시지 프로토콜 하이퍼레인의 워프 루트 위에서 돌아간다. 베이스에 있는 THEO는 Autheo 자체 체인에서 THEO가 잠길 때 1대1로 발행되는 합성 토큰이다. 정상 구조라면 베이스의 THEO 한 개마다 원래 체인에 잠긴 THEO가 한 개씩 있어야 한다.
디파이몬 알럿츠는 THEO의 베이스 계약이 TrustedRelayerIsm으로 보호되고 있었다고 설명했다. 하이퍼레인 문서에 따르면 이 모듈은 릴레이어 주소 하나에 임의의 메시지를 실행할 권한을 준다. 검증인 서명이나 다자간 확인은 필요 없다. 하이퍼레인의 운영 가이드는 새 워프 루트가 테스트 편의를 위해 이 모듈을 기본값으로 쓴다고 적었다. 같은 가이드는 실서비스 전에 모듈을 제거하라고 안내한다.
해당 분석에 따르면 0x4fdbbc5e로 시작하는 거래에서 공격자는 출발 도메인 2127의 하이퍼레인 메시지를 전달했다. 2127은 Autheo의 이더리움가상머신 체인 식별자와 일치한다. 메시지는 베이스 THEO 계약의 handle 함수를 작동시켰고 제로 주소에서 THEO 1,900만 개가 발행됐다. 출발 체인에는 이에 대응하는 담보가 잠기지 않았다.
다만 근본 원인은 확정되지 않았다. 크립토타임스는 릴레이어 키가 탈취됐는지, 잘못 설정됐는지, 권한 있는 주체가 사용했는지 확인되지 않았다고 전했다. Autheo의 조사는 아직 진행 중이며 의심 단계에 머물러 있다. 크립토닷뉴스는 하이퍼레인이 취약점의 출처라는 점도 확인되지 않았다고 짚었다.
크립토타임스에 따르면 0x599b로 시작하는 오케스트레이터 주소가 새로 발행된 물량 중 950만 개를 가져갔다. 이 주소는 THEO/USDC 풀, 유니스왑 v4 포지션, 베이스의 하이드렉스 풀에서 약 54번에 걸쳐 스왑을 이어갔다. 이 매각으로 래핑이더, USD코인, 코인베이스 래핑 비트코인 약 70만 달러어치가 빠져나갔다. 디파이몬 알럿츠는 이를 여러 거래로 이뤄진 덤프(대량 매도) 작전으로 보고 총손실을 약 170만 달러로 추정했다.
피크실드가 집계한 700.8ETH, 약 176만 달러와 큰 틀에서 비슷하다. 다만 매체와 집계 주체마다 기준이 달라 수치가 조금씩 다르다. 크립토닷뉴스는 발행된 토큰 수를 곧 금전 피해로 봐선 안 된다고 지적했다. 공격자가 실제로 챙길 수 있는 가치는 토큰을 다른 자산으로 바꿀 수 있는 유동성에 좌우되기 때문이다.
발행량을 둘러싼 주장도 엇갈린다. 크립토닷뉴스에 따르면 연구자 블라드는 X에서 공격자가 THEO 1억 1,900만 개를 발행했다고 주장했다. 이는 공급량의 약 70%에 해당한다는 설명이다. 피크실드가 확인한 1,900만 개와는 차이가 크다. 두 수치 모두 Autheo가 확인하지 않았고 같은 거래 흐름인지도 밝혀지지 않았다.
사고 직후 이상한 송금도 나타났다. X 이용자 자이넥스는 공격자와 연관된 주소가 자신의 지갑으로 THEO 9,350만 개를 보냈다고 밝혔다. 그는 “손대지 않았고 팔지도 옮기지도 않겠다”는 취지로 글을 올리고 Autheo에 공식 반환 주소를 요청했다. 지갑 화면에는 100만 달러를 웃도는 평가액이 표시됐지만 크립토닷뉴스는 가격 붕괴 후 실제 매각 가능액을 보여주는 수치가 아니라고 지적했다. 이 주장은 독립적으로 검증되지 않았다.
Autheo는 12일 21시 14분 X에 긴급 보안 공지를 올렸다. 개발팀이 THEO 관련 사고를 조사 중이며 공식 해제 안내가 나올 때까지 사거나 팔거나 브리지하지 말라는 내용이다. 공지는 의심스러운 링크와 접촉하지 말고 개인키나 시드 문구를 공유하지 말라고 당부했다. 사칭 계정과 자금 회수를 내세운 제안도 경계 대상으로 꼽았다.
중앙화 거래소 MEXC는 13일 Autheo 팀의 요청으로 THEO 입출금을 중단했다. THEO는 10월 1일 MEXC에 상장됐다. 크립토타임스는 13일 기준 Autheo가 기술 사후 분석(포스트모템)을 내놓지 않았고 전체 손실 규모도 확정하지 않았다고 전했다. 크립토닷뉴스는 복구 일정이나 보상 방안도 제시되지 않았다고 적었다.
프로젝트 배경을 보면 Autheo는 5월 14일 메인넷을 열고 스스로를 ‘인터넷 운영체제’로 소개해왔다. THEO는 8월 20일 0.05달러에 거래를 시작했고 당시 시가총액은 약 1,870만 달러였다. 최대 공급량은 70억 개이며 출시 때 유통량은 약 5.3%였다. Autheo는 핼본·서틱·아벨라 랩스의 보안 감사를 받았다. 8월 출시 공지는 베이스와 Autheo 메인넷 사이 브리지를 아벨라 랩스가 감사했다고 밝혔다.
공교롭게도 Autheo는 사고 나흘 전인 10월 8일 최근 NEAR Intents 해킹을 분석한 블로그 글을 올렸다. 이 글은 입금 인프라와 스마트 계약 사이의 인계 구간을 면밀히 살펴야 한다고 강조했다. 크립토타임스는 올해 4월 단일 검증자에 의존한 브리지 구성에서 위조 메시지가 통과해 켈프 다오가 약 2억 9,200만 달러를 잃은 사례를 함께 언급했다. 올해 들어 검증 지점 하나가 승패를 가른 브리지 공격이 이어지고 있다는 지적이다.
베이스에 승인되지 않은 1,900만 개가 남아 있다면 Autheo가 계약 업그레이드나 마이그레이션 등으로 처리 방안을 설명해야 한다. 하이퍼레인 기반 프로젝트들이 설정을 다시 점검할 이유가 있다는 분석도 나온다. 베이스의 공식 브리지 THEO 계약 주소는 0xebE516a20238F79DC20b07eaD6768e08891Ed309로 알려졌다. 보유자는 이 주소와 대조해 진짜 토큰인지 확인해야 한다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음