더게이트
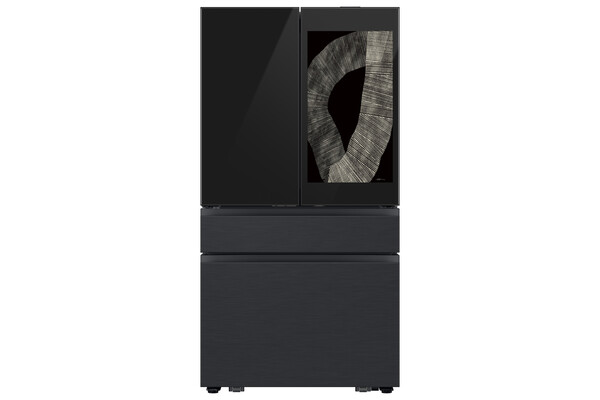
“냉장고는 주방 컨트롤센터, 스크린은 움직이는 오피스”…삼성전자, 美 포브스 스마트홈 어워드 2관왕
위키트리
코인베이스(Coinbase)가 비트코인의 양자컴퓨터 대응 방향을 담은 기술 우선순위를 블로그 글로 내놨다. 핵심 메시지는 비트코인의 암호를 깰 수 있는 기계가 등장했다는 발표가 나오기 전에 준비를 시작해야 한다는 것이다. 코인베이스는 네트워크의 공유 규칙을 바꾸고 생태계 전체의 자금을 옮기는 데 수년이 걸릴 수 있다고 설명했다.
코인베이스는 자사가 전체 비트코인의 약 5%를 보유하고 있다고 밝혔다. 다만 이 글은 공개 논의에 보태는 의견일 뿐 최종 입장이 아니다. 이전 마감 시한을 정한 것도, 합의된 비트코인 업그레이드를 발표한 것도 아니라고 회사는 선을 그었다.
코인베이스는 양자내성(양자컴퓨터 공격에도 견디는 성질) 전환을 복잡한 다년간의 작업으로 규정했다. 비트코인의 공유 규칙을 바꾸는 일과 생태계 곳곳에 흩어진 자금을 옮기는 일 모두 시간이 오래 걸린다는 이유에서다. 위협이 확실해진 뒤에 움직이면 늦을 수 있어 사전 준비가 중요하다는 논리다.
회사는 자체 시스템을 준비하고 있다고 했다. 비트코인 개발자·연구자들과 논의를 진행 중이며 엔지니어링 인력을 투입해 오픈소스 작업도 지원한다. 비트코인 보안 컨소시엄(Bitcoin Security Consortium)에도 참여하고 있다. 한 보도는 코인베이스가 13년 넘게 디지털 자산을 대규모로 보관해 온 경험을 이번 위협에 적용한다고 전했다.
코인베이스는 “비트코인을 이 새로운 위협에서 안전하게 만드는 일은 양자내성 디지털 서명 방식을 고르는 것 이상”이라는 취지로 밝혔다. 일반 지갑과 기관 수탁 환경에서 모두 작동해야 하고 네트워크 부담도 제한해야 한다는 것이다. 주인이 옮기지 못하거나 옮기지 않을 자금 문제도 함께 풀어야 한다고 했다.
디지털 서명은 비트코인 지출을 승인하는 장치다. 거래가 비밀키 보유자의 승인을 받았는지 네트워크가 확인할 수 있게 해 준다. 코인베이스가 우려하는 것은 기존 서명의 바탕이 되는 암호를 무너뜨릴 만큼 강력한 양자컴퓨터다. 그런 기계가 나오면 노출된 공개키 때문에 자금이 위험해질 수 있다.
코인베이스는 이미 노출된 자금과 새로 만들어지는 자금을 모두 보호하는 방안을 개발자들이 따져 봐야 한다고 요구했다. 시간이 지나 양자내성 서명 방식을 교체하거나 추가할 때 구조 전체를 다시 짜지 않아도 되는 설계가 필요하다고도 했다. 이런 유연성을 제공할 수 있는 후보로는 비트코인 개선 제안(BIP) 360과 연결된 P2MR, 그리고 P2TRv2를 꼽았다. 둘 다 비트코인이 자금 사용 조건을 기록하는 방식에 관한 제안이다.
회사가 그리는 설계의 조건은 구체적이다. 공개키를 필요한 순간까지 감추고 양자 공격에 취약한 지출 경로를 없애야 한다. 미래의 서명 알고리즘을 추가할 수 있어야 하고 지갑·거래소·결제 도구가 큰 어려움 없이 채택할 수 있는 주소 형식도 갖춰야 한다. 한 보도에 따르면 코인베이스는 알고리즘과 파라미터 세트마다 뚜렷한 식별자를 두는 버전 관리도 강조했다.
과도기 장치로는 하이브리드 방식이 거론됐다. 같은 자금에 기존 ECDSA·슈노르(Schnorr) 키와 양자내성 키라는 두 가지 지출 경로를 주는 ‘1-of-2’ 구조다. 코인베이스는 기존 서명을 어떻게 다룰지 정책이 정해지기 전에도 단계적 보호 방식을 평가하는 데 찬성한다고 밝혔다.
코인베이스는 비트코인에 맞춘 재현 가능한 평가를 요구했다. 이미 표준이 된 방식과 표준화가 진행 중인 방식, 서로 다른 보안 가정에 기댄 대안을 모두 다루자는 것이다. 평가 대상으로는 ML-DSA, SLH-DSA, 표준화가 끝나는 시점의 FN-DSA와 기타 유력 후보를 제시했다. 거래 크기·수수료·검증 부담과 취약한 자금을 옮기는 데 걸리는 시간이 측정 항목이다.
일반 인터넷 보안용 비교표를 그대로 쓰기 어렵다는 점도 짚었다. 비트코인에서는 서명이 영구 보관되고 네트워크의 모든 노드가 검증하기 때문이다. 크립토노미스트(Cryptonomist)가 정리한 내용에 따르면 서명·키 크기, 검증 속도, 구현 성숙도, 다자간 연산(MPC) 호환성이 평가 기준에 들어간다. 부채널 공격(장치의 부수 정보를 노리는 공격) 저항성, 난수 의존성, 서명 처리량, 하드웨어 지원도 점검 목록에 올랐다.
회사가 특히 경계한 것은 ‘상태 기반’ 서명이다. 서명이 작고 검증이 빠를 수 있지만 서명자가 어떤 서명 단계를 이미 썼는지 추적해야 한다. 코인베이스는 서명 상태를 재사용하면 위조가 가능해질 수 있다고 경고했다. 업데이트가 실패하거나 오래된 백업을 복원하면 개인 지갑에서도 같은 문제가 생길 수 있다. 일부 서명이나 업데이트는 블록체인에 기록되지 않을 수 있어 과거 거래를 확인한다고 해결되지 않는다.
거래소는 사정이 더 복잡하다. 코인베이스는 여러 지역에서 독립적으로 가동되는 서버를 조율해 서명을 빠르게 처리하고 장애 때도 서비스를 유지한다. 상태 기반 방식은 서명할 때 키와 그 기록에 대한 독점 접근을 요구할 수 있다. 크립토노미스트는 코인베이스가 명확한 지갑 지침과 상태가 필요 없는 대체 수단을 권고한다고 전했다.
이 맥락에서 SHRINCS가 평가 후보로 올랐다. 해시 기반의 소형 후보로, 한 보도에 따르면 기록 관리가 필요한 작은 서명 방식과 그 이력이 필요 없는 대체 경로를 결합한 초안이다. 크립토노미스트는 상태 기반 FXMSS 경로와 SLH-DSA에서 파생된 무상태 대체 경로를 짝지은 구조라고 설명했다.
수탁 환경 요건도 비중이 크다. 코인베이스는 MPC(키를 여러 조각으로 나눠 서명하는 기술) 서명과의 호환성이 자사와 고객에게 핵심 고려 사항이라고 밝혔다. 한 보도에 따르면 일부 격자 기반 방식이 다른 방식보다 MPC와 합치기 쉬울 수 있다. 회사는 비트코인의 양자내성 선택지에 MPC 호환 방식이 최소 하나는 있어야 한다고 주장했다. 새 MPC 프로토콜을 개발해 달라는 요구는 아니다.
코인베이스는 버려지거나 접근할 수 없는 코인의 처리 문제가 어렵고 신중한 논쟁이 필요하다고 인정했다. 그러면서도 이 논의가 비트코인에 양자내성 서명을 추가하는 기술 작업과 나란히 진행될 수 있다고 봤다. 코인 처리 논쟁 때문에 보호 조치가 늦어져서는 안 된다는 주장이다.
회사는 ‘휴면 코인’을 하나로 뭉뚱그리지 않았다. 영구 노출 키, 재사용된 주소, 접근할 수 없는 시드, 정당하게 통제되는 휴면 보유분을 서로 다른 사례로 구분한다. 구제 제안이라면 복구 경로가 양자 공격에 안전해야 하고 노출된 공개키만 아는 공격자가 쓸 수 없어야 한다는 조건도 걸었다. 복구할 비밀이 없는 경우, 증명 시스템이 확장되지 않는 경우, 구제 기한이 끝난 경우에 어떻게 되는지 명시해야 한다는 요구도 한 소스에 담겼다.
노출 규모에 대한 추정치도 나왔다. 크립토노미스트는 10월 9일(현지시각) 보도를 낸 크립토뉴스를 인용해, 파이어블록스 리서치 부문 부사장 마이클 거트킨의 발언을 전했다. 공개 추정치로 670만~700만 BTC가 이미 온체인에 노출된 키 뒤에 있다는 설명이다. 거트킨은 “노출 여부는 결국 공개키가 이미 온체인에서 보이는지에 달려 있다”고 말했다.
거트킨의 설명에 따르면 옛 방식인 공개키 직접 지급 출력은 키를 즉시 드러낸다. 공개키 해시 지급 방식과 네이티브 세그윗 주소는 지출 전까지 키를 숨기지만, 이미 쓴 주소로 자금을 또 받으면 그 자금도 노출된 키 뒤에 놓인다. 탭루트 출력 키는 생성 때부터 보인다. 거트킨은 새 입금 주소와 거스름돈 주소를 쓰고 노출 잔액을 계속 추적하라고 권고했다. 또 BIP 360이 장기적 키 노출을 줄여 주지만 완전한 양자 보호는 아니며, 거래 확정 전에 이뤄지는 공격에는 양자내성 서명이 여전히 필요할 수 있다고 덧붙였다.
크립토노미스트가 9월 23일 보도를 인용해 전한 바로는, 수석 암호학자 예후다 린델은 블록체인이 택한 서명 방식이 기존 분산 서명 체계와 맞지 않을 때를 대비해 프로그래밍 가능한 하드웨어 보안 모듈을 탐구한다고 설명했다. 코인베이스는 알고리즘 선택과 전환 규칙, 오래된 자금의 처리를 네트워크 참여자들이 함께 논의해야 한다고 밝혔다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음