더팩트
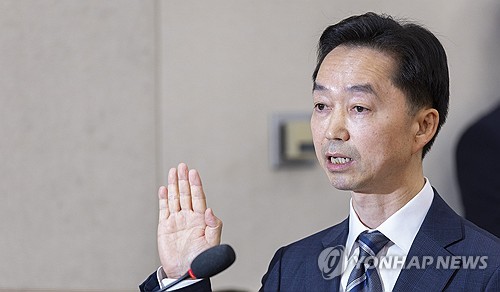
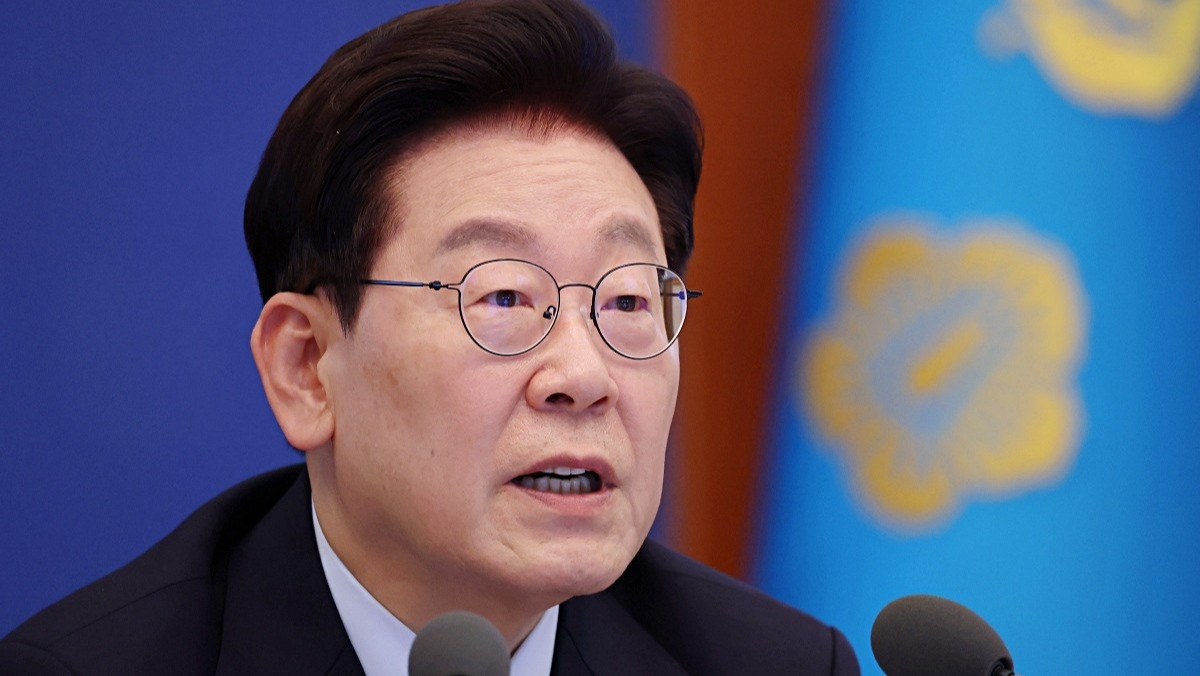
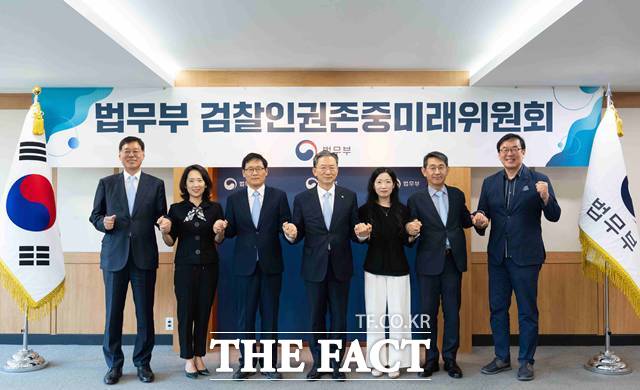
검찰 미래위 진상조사 결과 첫 보고…'이재명 공소취소' 향방 주목
위키트리
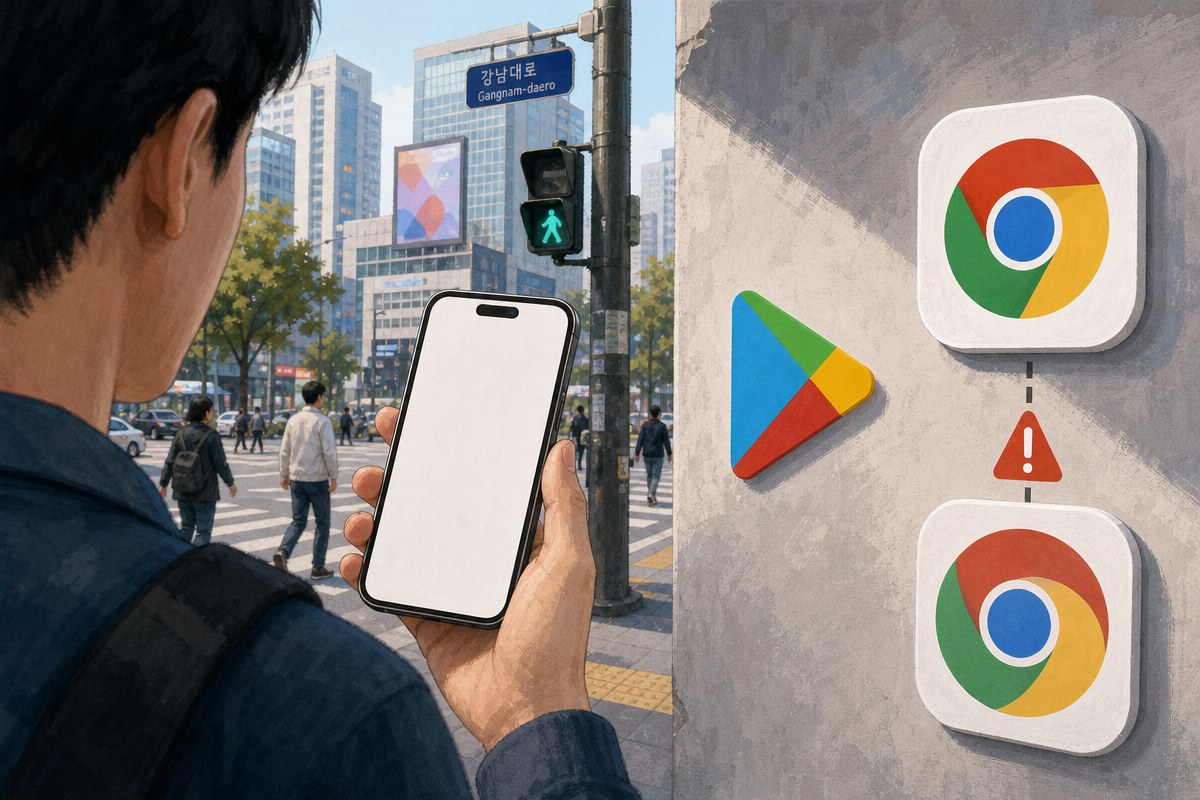
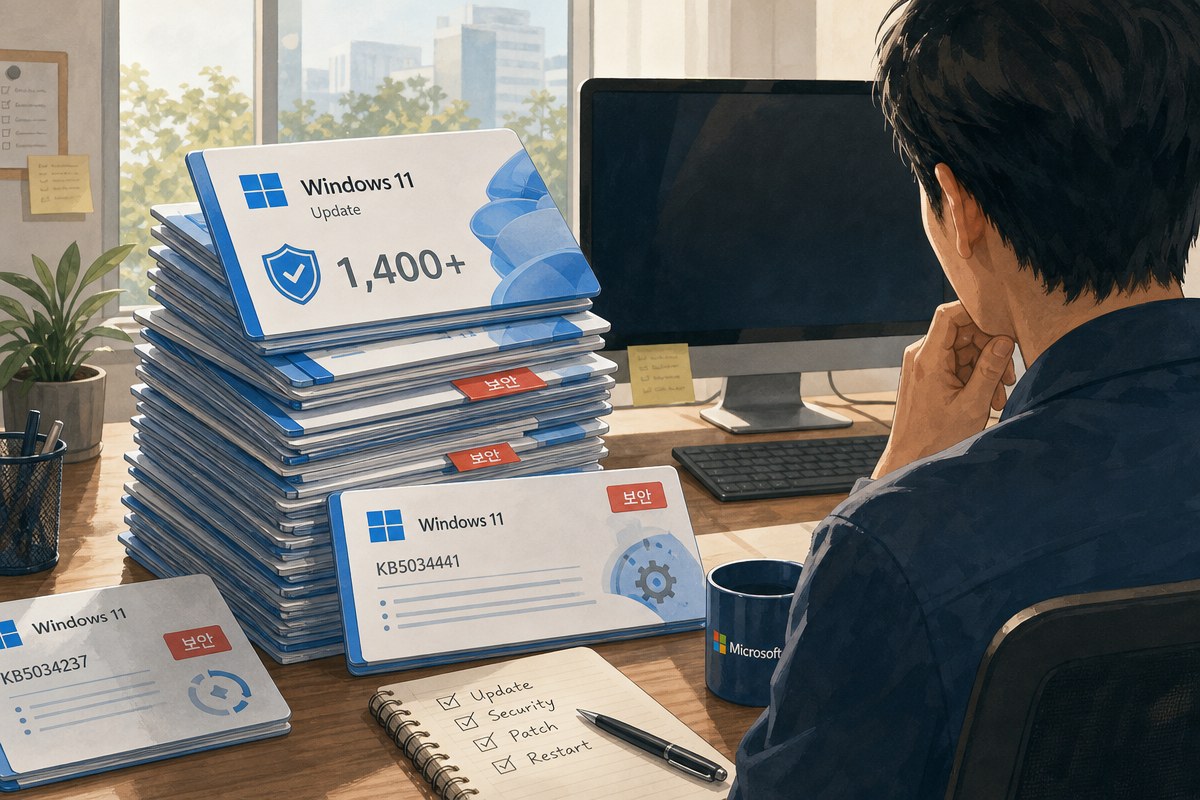
구글 크롬을 사칭한 가짜 앱이 구글 플레이에 올라와 ‘10만 이상 다운로드’ 표시를 단 채 진짜 크롬보다 위에 노출됐다는 보도가 이어졌다. 앱의 개발자 이름은 구글이 아닌 Hizbartech였다. 원래 ‘볼 바운스(Ball Bounce)’라는 게임으로 등록됐다가 이름과 아이콘만 크롬으로 바뀐 것으로 전해졌다. 여러 보도는 구글이 앱을 내렸다고 전하지만, 비밀번호 탈취 같은 악성 기능이 확인된 것은 아니다.
사건은 레딧(Reddit)의 r/browsers 커뮤니티에서 시작됐다. 한 이용자가 이미 설치된 크롬 앱 위에 스폰서(유료 광고) 형태로 가짜 앱이 뜬 화면을 올렸다. 매체 PiunikaWeb은 이를 보고 10월 14일(현지시각) 보도를 냈다. 가짜 앱은 크롬의 이름·아이콘·설명을 그대로 베꼈고 개발자 이름만 구글 LLC가 아닌 Hizbartech로 표시돼 있었다.
GBHackers에 따르면 이 앱은 용량 42MB, 연령 등급 3세 이상으로 표시됐다. PiunikaWeb은 ‘Google Chrome’을 검색했을 때는 스폰서 노출이 일관되게 재현되지 않았다고 밝혔다. 다만 개발자 이름인 Hizbartech를 검색하면 앱이 그대로 나왔다. 같은 보도는 이 앱을 애드웨어(광고 노출용 악성 소프트웨어) 성격의 목록으로 설명했다.
등록 시점도 보도마다 조금 다르다. 안드로이드 오소리티(Android Authority)는 볼 바운스가 8월 22일 처음 올라왔고 9월 30일 크롬으로 바뀌었다고 전했다. Cyber Security News에 따르면 SammyGuru는 7월부터 앱이 존재했을 가능성을 보여주는 아카이브를 찾아냈다. 정확한 최초 등록일은 아직 불확실하다.
앱의 정체를 이어 주는 단서는 패키지 식별자(앱마다 부여되는 고유 이름) com.ballbounce.Hizbartech다. 겉으로 보이는 이름과 아이콘은 바꿔도 이 식별자는 게임 시절의 흔적을 그대로 남겼다. GBHackers는 이를 기존 앱이 겉모습만 바꿔 이용자를 속이는 ‘미끼 바꿔치기(bait-and-switch)’ 방식으로 설명했다.
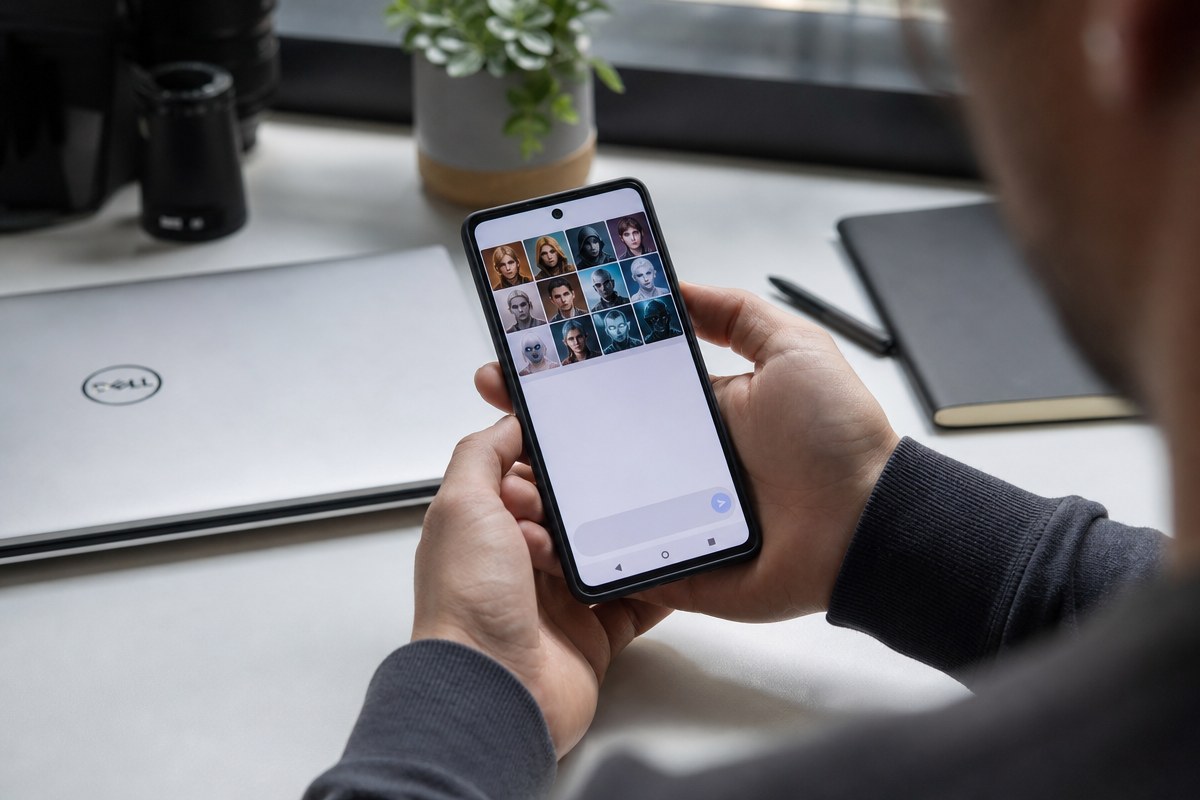
실제로 설치해 본 이용자들의 반응은 황당함에 가까웠다. 안드로이드 헤드라인스(Android Headlines)에 소개된 레딧 이용자는 앱을 열자 이유 없이 아바타를 고르라는 안내가 계속 나왔다고 적었다. 설정을 마치면 AI 아바타가 잔뜩 붙은 이상한 연락처 앱 화면이 나왔다는 것이다. 그는 크롬 코드를 베껴 추적 장치나 정보 탈취 기능을 심은 것도 아니었다는 취지로 썼다.
이 이용자가 채팅을 시도하자 무작위에 가까운 답변이 돌아왔다. 안드로이드 오소리티는 이 앱을 미리 준비된 답변을 내놓는 채팅 앱으로 묘사했다. 머니컨트롤(Moneycontrol)도 레딧 댓글을 근거로 같은 취지를 전했다. 다만 Cyber Security News는 이런 설명이 앱의 동작이 목록과 다르다는 점을 보여줄 뿐 코드 분석 결과는 아니라고 선을 그었다.
그렇다면 위험은 없었을까. 안드로이드 헤드라인스는 이런 앱이 흔히 원격 명령·제어 서버에서 업데이트 형태로 악성 코드를 내려받는다고 일반론을 적었다. 반면 Cyber Security News와 GBHackers는 이 앱에서 브라우저 비밀번호 탈취, 원격 조종, 은행 앱 위장 화면의 증거가 공개된 적이 없다고 짚었다. 암호화된 페이로드(악성 코드 본체)나 지연 다운로드도 확인되지 않았다.
Cyber Security News는 ‘탐지를 피했다’는 표현도 조심스럽게 봐야 한다고 했다. 이는 앱이 스토어 심사를 통과한 것처럼 보인다는 뜻일 뿐 검증된 기술적 우회 수법을 가리키지 않는다는 설명이다. 보도들이 공통으로 확인한 문제는 사칭과 유료 노출이다.
가장 눈에 띄는 수치는 스크린샷에 찍힌 ‘100,000+’다. 하지만 Cyber Security News는 이 배지가 크롬 이름을 달고 있던 동안 10만 명이 설치했다는 증거는 아니라고 밝혔다. 게임 시절 쌓인 설치 기록이 이어졌을 가능성이 있기 때문이다. GBHackers도 같은 이유로 이 숫자를 가짜 크롬을 내려받은 이용자 수로 단정하지 말라고 했다.
수치 자체도 엇갈린다. SammyGuru는 스크린샷에는 10만+가, 검색에 색인된 목록에는 1만+가 적혀 있다고 전했다. 설치 총수, 스토어 노출 범위, 실제 감염 확인은 서로 다른 척도라는 지적이다. 참고로 진짜 크롬은 안드로이드 헤드라인스 기준 100억 회 이상 다운로드됐다.
삭제 여부는 어디까지 확인됐을까. 머니컨트롤은 앞선 보도를 인용해 구글이 앱을 내렸다고 전했다. 구글은 논평 요청에 응답하지 않았다. SammyGuru는 10월 14일 링크가 ‘찾을 수 없음’ 메시지를 띄웠다고 밝히면서도 전 세계 삭제로 단정하기는 어렵다고 덧붙였다.
광고 심사도 쟁점이다. 머니컨트롤은 앱이 유료 광고로 노출된 점이 플레이스토어 심사 체계에 의문을 낳는다고 짚었다. GBHackers는 구글의 사칭 정책이 오해를 부르는 앱 정체성, 무단 브랜드 연상, 현혹적인 아이콘·제목·설명을 명시적으로 금지한다고 전했다. 광고가 얼마나 퍼졌는지, 설치 중 얼마가 광고 경로였는지는 공개되지 않았다.
공식 크롬의 게시자는 구글 LLC이고 패키지 식별자는 com.android.chrome이다. Cyber Security News는 Hizbartech 버전을 설치했다면 지우고 구글 플레이 프로텍트로 기기를 점검하라고 권했다. 보안팀은 이름이 흔한 ‘Chrome’ 대신 패키지명 com.ballbounce.Hizbartech로 기기를 검색하는 편이 명확하다. SHA 해시나 네트워크 지표는 공개되지 않았다.
머니컨트롤은 이용자용 수칙 다섯 가지를 정리했다. 첫째 개발자 이름 확인, 둘째 개발자 페이지에서 설명·스크린샷·다른 앱 확인, 셋째 첫 번째 스폰서 결과 대신 공식 목록이나 구글 웹사이트로 접근, 넷째 앱 목적과 무관한 권한 요구 경계, 다섯째 플레이 프로텍트 활성화다. 플레이 프로텍트는 추가 방어막이지만 모든 의심 앱을 잡는다고 보장할 수는 없다고 했다.
비슷한 사례가 이어졌다는 점도 참고할 만하다. GBHackers는 별도 보도로 19개의 크롬·엣지 확장 프로그램이 악성 페이로드 전달과 자격 증명 탈취에 연루된 사례를 언급했다. 다만 Hizbartech와 같은 운영자나 인프라로 연결된다는 증거는 없다. Cyber Security News도 가짜 크롬 설치 페이지로 스파이노트를 퍼뜨린 사건과 이 앱을 섞어 해석해서는 안 된다고 했다.
결국 익숙한 아이콘, 스폰서 표시, 큰 다운로드 숫자는 진짜임을 보증하지 않는다. 앱이 실제로 어떤 데이터를 건드렸는지는 공개된 분석이 없어 아직 답이 나오지 않았다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음