더팩트
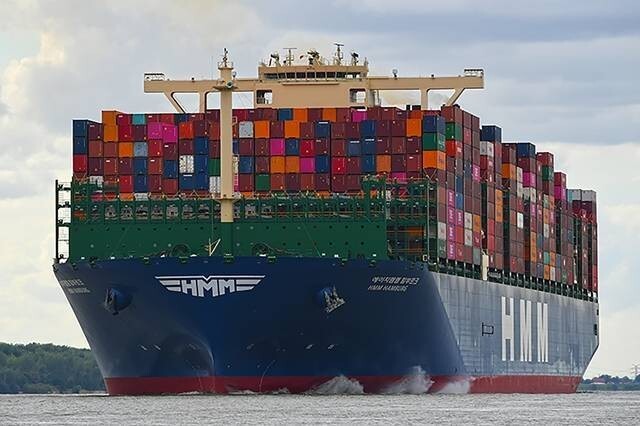
HMM, 컨테이너선 12척 확보에 2조1678억원 투자…선대 경쟁력 강화
위키트리
구글이 안드로이드와 구글 메시지(Google Messages)의 사기 방어 기능을 한꺼번에 손봤다. 클라우드의 제미나이(Gemini) 모델이 낯선 상대와의 대화에서 사기꾼의 의도를 읽는 '강화 보호 모드'가 핵심이다. 화면 공유 중 로그인 정보를 가리는 기능과 착신전환(통화 넘기기) 악용 차단도 함께 나왔다.
구글은 수요일(현지시각) 블로그를 통해 이런 내용을 공개했다. 사이버 보안 인식의 달에 맞춰 나온 발표다. 구글은 이미 폰과 메시지 앱의 사기 탐지가 매달 500만 건이 넘는 의심 통화·문자를 걸러낸다고 밝혔고 새 기능으로 더 많은 위협을 잡겠다는 입장이다.
강화 보호 모드는 구글 메시지에서 선택해 켜는 옵트인(opt-in) 설정이다. 기본값은 꺼져 있고 이용자가 직접 켜야 한다. 구글은 이 모드가 복잡한 사기 위협에 맞서는 “가장 강력하고 지능적인 방어”를 제공한다고 설명했다. 클라우드의 제미나이 모델로 메시지 맥락을 평가해 낯선 발신자와 대화할 때 사기꾼의 의도를 더 빨리 파악하는 방식이다.
엔가젯(Engadget)이 소개한 구글의 예시는 이렇다. 발신자가 수신자에게 강아지와 찍은 사진을 보여주겠다며 말을 건다. 수신자가 번호를 잘못 알았다고 답해도 발신자는 대화를 이어가려 하고 수신자의 이름을 묻는다. 이런 흐름에서 발신자의 의도를 평가해 경고를 띄우는 것이다.
분석은 프라이빗 AI 컴퓨트(Private AI Compute) 환경에서 이뤄진다. 데이터를 암호화해 구글도 접근할 수 없는 보안 공간에서 처리한다는 설명이다. 나인투파이브구글(9to5Google)에 따르면 이 기술은 픽셀 스크린샷 등 다른 앱에도 쓰인다. 구글은 클라우드 분석이 기기 안의 기존 탐지를 보완해 새롭고 정교한 공격까지 찾아낸다고 밝혔다.
링크 보호도 강화됐다. 기기 안에서 돌아가는 제미나이 나노가 실시간 웹 신호를 활용해 낯선 링크가 믿을 만한지 누르기 전에 판단한다. 나인투파이브구글은 이 기능이 픽셀 10 이상, 삼성 갤럭시 S26 시리즈, 갤럭시 Z 플립8·Z 폴드8 등 일부 기기에서 제공된다고 전했다. 강화 보호 모드는 앞으로 몇 주에 걸쳐 순차 배포된다.
연락처에 저장되지 않은 번호가 보낸 링크를 누르기 전에 한 번 멈추게 하는 장치도 들어갔다. 구글은 경고창을 새로 설계해 더 분명한 맥락과 생각할 시간을 준다고 설명했다. 이 경고는 그동안 일부 국가의 기기나 안드로이드 고급 보호를 켠 기기에서만 쓸 수 있었다.
블리핑컴퓨터는 구글의 설명을 인용해 오늘날 모바일 사기가 단순한 자동 녹음 전화와 피싱 문자를 훌쩍 넘어섰다고 전했다. 구글은 위조된 번호와 가짜 은행 알림, AI 음성 복제를 쓰는 정교한 수법이 늘었다고 짚었다. 이어 “사기가 갈수록 알아채기 어려워져 이용자가 모든 위험 신호를 직접 잡아내기는 사실상 불가능하다”고 밝혔다.
씨넷은 구글이 의뢰한 설문 결과도 소개했다. 유거브가 성인 4,500명을 조사했더니 40%가 모바일 사기를 “매우” 또는 “극도로” 걱정한다고 답했다.
채팅 알림 속 사기 탐지는 지금까지 픽셀 폰에만 있었다. 메시지를 열기도 전에 알림창에서 의심스러운 메시지를 경고하는 기능이다. 구글은 이 기능을 기기 제조사와 협력해 올해 안에 수억 대의 안드로이드 기기로 넓힌다고 밝혔다. 이 탐지는 기기 안에서 처리된다.
대상 제조사는 아너, 인피닉스, 아이쿠, 아이텔, 조비, 모토로라, 오포, 원플러스, 리얼미, 테크노, 비보, 샤오미다. 안드로이드폴리스는 이들 외에 다른 안드로이드 제조사도 포함된다고 전했다. 엔가젯은 제조사들이 올해 후반에 기능을 켤 것으로 예상된다고 썼다.
화면 공유 보호는 이번 발표에서 실용성이 큰 대목으로 꼽을 만하다. 안드로이드는 화면을 공유하는 동안 민감한 정보를 가리는 기능을 이미 갖고 있었다. 이제 이 기능이 크롬과 안드로이드 웹뷰까지 확대된다. 비밀번호와 결제 정보, 은행 정보, 신용카드 보안 번호가 기본으로 숨겨진다.
사기범이 피해자를 속여 화면을 공유하게 한 뒤 은행 앱이나 웹사이트로 유도하는 수법에 대응하는 조치다. 안드로이드 15 이상 기기가 이달 안에 이 기능을 받는다.
착신전환 보호는 12월 초 픽셀과 일부 기기에 먼저 들어온다. 사기범은 피해자 폰의 착신전환을 켜서 전화와 일회용 인증번호를 가로채려 한다. 안드로이드는 앱이 백그라운드에서 몰래 착신전환을 켜지 못하게 막는다. 사기범이 전화 걸기 화면에서 MMI 코드(통화 기능을 켜는 짧은 숫자열)를 직접 입력하게 속이는 경우에는 효력이 생기기 전에 위험을 알리는 경고를 띄운다.
구글은 은행 사칭 전화를 막는 시스템도 넓히고 있다. 걸려온 전화가 실제 은행 콜센터에서 발신된 것인지 검사하는 방식이다. 검증에 실패하면 안드로이드가 통화를 자동으로 끊고 이용자에게 알린다. 블리핑컴퓨터에 따르면 이 시스템은 올해 앞서 도입됐다.
구글은 6월 이후 이 방식으로 차단한 가짜 전화가 300만 건을 넘는다고 밝혔다. 블리핑컴퓨터는 이 수치가 브라질의 방코 두 브라질과 이타우 우니방쿠(Itaú Unibanco) 두 곳만 집계한 것이라고 전했다. 레볼루트 등 다른 금융기관도 지원 대상이다.
미국을 포함한 다른 지역에 언제 도입될지는 확인되지 않았다. 구글은 앞으로 더 많은 제휴 은행과 협력하겠다고 밝혔다. 블리핑컴퓨터는 이용자에게 최신 버전으로 업데이트하고 계좌 관련 요청을 받으면 발신자 신원을 별도로 확인하라고 당부했다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음