온더투어
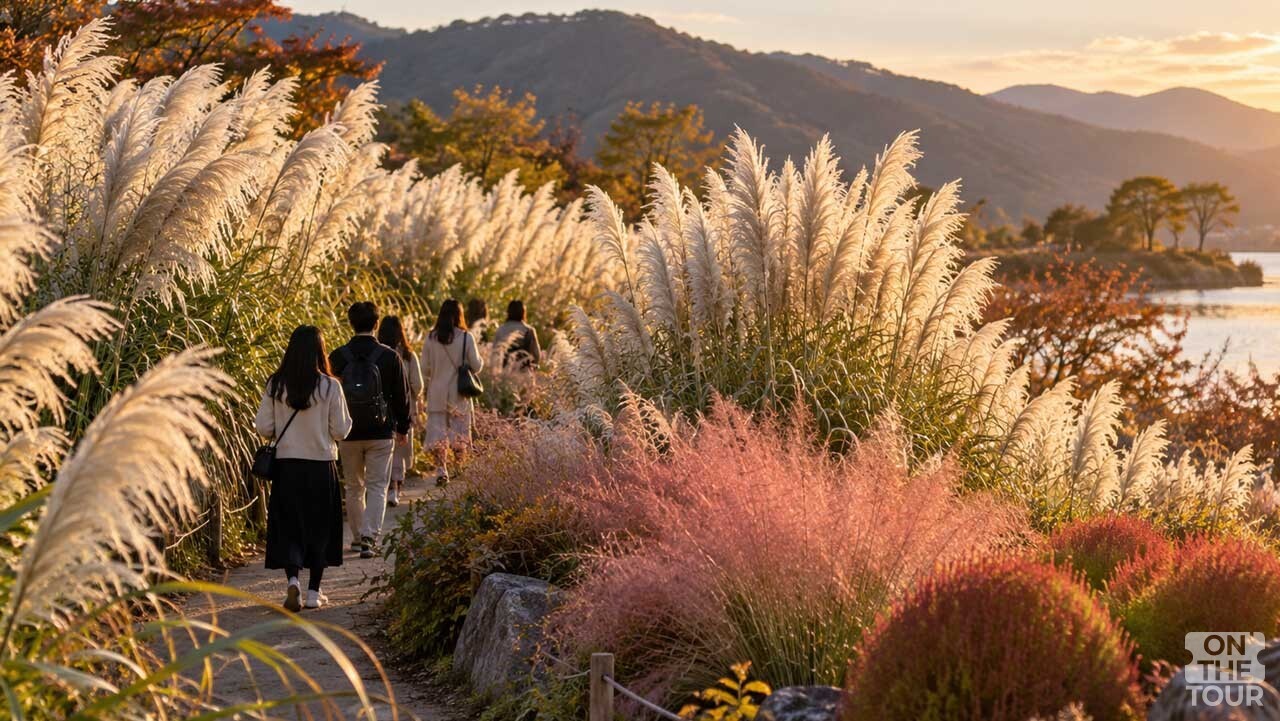
억새인 줄 알았는데 사람 키보다 훨씬 큽니다… 가을에 걷기 좋은 팜파스 명소 BEST 3
위키트리
구글이 양자컴퓨터 칩 윌로(Willow)로 특수 양자 상태를 준비할 때 생기는 오류를 약 40배 줄였다고 밝혔다. 연구 결과는 과학 학술지 사이언스(Science)에 실렸고, 구글은 10월 15일(현지시각) 이를 공개했다. 비트코인 암호를 당장 깨는 실험은 아니다. 다만 비트코인 지갑을 공격할 수 있는 미래 기계에 필요한 비싼 단계 하나를 건드렸다는 점에서 사토시 시대 코인의 취약성 논쟁이 다시 불붙었다.
구글이 쓴 기법은 ‘매직 스테이트 배양(magic state cultivation)’이다. 매직 스테이트는 일반적인 양자 오류 정정(error correction, 계산 중 생기는 오류를 바로잡는 기술)만으로는 수행하기 어려운 연산에 필요한 특수 양자 상태를 말한다. 크립토뉴스에 따르면 구글 연구진은 이런 상태를 충분히 신뢰할 만하게 만드는 데 양자컴퓨터 용량의 최대 95%가 들어갈 수 있다는 추정이 있다고 설명했다.
방식은 이렇다. 오류가 섞인 양자 상태에서 출발해 반복 검사를 거치고, 통과하지 못한 시도는 버린다. 살아남은 상태는 오류율이 크게 낮아진다. 구글은 윌로에서 이 과정을 거친 상태가 배양하지 않은 상태보다 오류가 약 40배 적었다고 밝혔다. 결과물인 T 상태(양자 연산에 쓰이는 핵심 자원)의 논리적 충실도(fidelity, 정확도)는 99.99%로 기록적이라고 연구진은 보고했다.
체인캐처(ChainCatcher)를 인용한 보도에는 단서도 있다. 검사를 통과한 시도는 전체의 약 8%에 그쳤다. 구글 연구진인 에마 로젠펠드(Emma Rosenfeld)와 크레이그 기드니(Craig Gidney)는 이번 결과를 실제 양자 하드웨어에서 이 자원을 효율적으로 만들어 낸 첫 실험 시연이라고 설명했다. 이론은 2024년 기드니와 노아 셔티, 코디 존스가 먼저 제시한 것이다.
이론을 실험으로 옮기는 과정은 간단하지 않았다. 연구진은 전기적 드리프트(drift, 신호의 서서히 어긋남)와 온도 변화가 측정을 방해한다는 사실을 발견했다. 그래서 하드웨어 제어 방식을 바꾸고, 배양 과정이 스스로 정확도 검증을 돕게 하는 벤치마킹 기법을 새로 개발했다.
구글은 정제한 상태를 서로 다른 두 오류 정정 방식인 컬러 코드와 서피스 코드 사이에서 옮기는 데도 성공했다고 밝혔다. 거리 3짜리 컬러 코드의 상태를 거리 5짜리 서피스 코드로 옮긴 실험이다. 다만 구글은 실용적인 양자컴퓨터를 뒷받침하려면 더 큰 규모의 시험이 필요하다고 스스로 선을 그었다. 체인캐처 보도도 실시간 운용과 오류 정정 해법이 여전히 필요하다고 전했다.
비트코인 거래는 공개키 암호로 소유권을 증명한다. 비밀키는 숨겨지고 공개키는 서명 검증에 쓰인다. 코인데스크에 따르면 충분히 큰 양자컴퓨터가 쇼어 알고리즘(Shor’s algorithm)을 돌리면 이론상 공개키에서 비밀키를 거꾸로 계산할 수 있다. 이 방법은 피터 쇼어가 1994년 처음 발표했지만 실제로 시연한 사례는 아직 없다.
구글은 3월 암호화폐 보안 관련 연구에서 256비트 타원곡선 암호를 깨는 데 물리 큐비트가 50만 개 미만이면 될 수 있다고 추정했다. 특정 하드웨어 가정을 전제로 한 계산이며, 기존 추정보다 약 20배 줄어든 수치다. 반면 윌로의 물리 큐비트는 105개다. 에인베스트는 이 격차를 약 4천 배 부족한 수준으로 짚었다. 같은 분석은 비트코인 키를 깨려면 오류가 정정된 논리 큐비트가 약 1,200개 미만 필요하다는 구글 추정도 전했다.
체인캐처는 이번 결과를 비트코인 공격 비용이 40배 떨어졌다는 뜻으로 읽어선 안 된다고 짚었다. 구글의 기존 비용 추정이 이미 효율적인 매직 스테이트 준비 방식을 가정했기 때문이다. 크립토뉴스 역시 이번 실험은 상태를 준비하고 검증한 것일 뿐 암호화폐 비밀키를 추출한 것이 아니라고 전했다.
에인베스트 분석은 칩 성능보다 ‘어떤 코인이 움직일 수밖에 없는가’가 핵심이라고 짚었다. 초기 P2PK(공개키 직접 지불) 방식 출력은 코인이 채굴된 날부터 공개키가 블록체인에 그대로 적혀 있다. 최근 주소 대부분은 키를 해시 뒤에 숨기지만 한 번 쓰면 공개키가 영구히 드러난다. 먼 훗날 충분히 큰 기계가 나오면 소급해서 노릴 수 있다는 얘기다.
노출 규모에 대한 추정은 기관마다 다르다. 구글의 대응 논문은 P2PK에 든 비트코인을 170만 개 넘게, 공급량의 9%에 가깝게 셌다. 모든 스크립트 유형의 휴면 취약 물량은 약 230만 개다. 10월 중순 가격 약 8만 1,000달러를 적용하면 1,860억 달러, 원화로 약 250조 원(1달러 1,343원 기준) 규모다.
더 넓게 세는 곳도 있다. 코인베이스의 양자 협의체는 10월 14일 기준으로 이미 키가 보이는 비트코인이 최대 690만 개, 공급량의 약 3분의 1이라고 밝혔다. 글래스노드는 604만 개, 채굴된 비트코인의 30.2%로 추정했다. 암호화폐 기업 9곳이 표준 마련을 위해 새로 꾸린 퀀텀 얼라이언스는 640만 개를 제시했고 이 중 약 110만 개가 사토시 나카모토 소유로 추정된다고 밝혔다. 투자자 닉 카터는 최악의 경우를 적대 세력이 휴면 키를 복구해 한꺼번에 전송을 쏟아내 네트워크 신뢰가 흔들리는 상황으로 묘사했다.
에인베스트는 방어책이 구글이 내놓는 패치가 아니라 네트워크 전체가 채택해야 하는 합의 규칙 변경이라고 짚었다. 유력한 양자내성 서명 후보인 SLH-DSA는 서명 크기가 약 8킬로바이트로, 현재 슈노르·ECDSA 서명의 약 64바이트보다 훨씬 크다. 서명이 커지면 블록 공간이 한정된 비트코인에서 처리 거래 수가 줄고 수수료가 오를 수 있다.
변화 속도도 걸림돌이다. 직전 합의 업그레이드인 탭루트는 제안에서 활성화까지 4년 가까이 걸렸다. 코인베이스는 전체 비트코인의 약 5%를 수탁하고 있다고 밝히며 전환에 수년이 걸린다고 보고 지금부터 시작하자고 주장하고 있다. 퀀텀 얼라이언스에 참여한 포스트퀀텀 랩스의 최고기술책임자는 2028년을 현실적인 위험 시점으로 꼽았다. 코인베이스는 10월 13일 비트코인 보안 권고안도 내놓았다. 이전 방식 코인의 이전 문제를 다룬 문서다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음