팬앤스타
넥스지, 첫 아시아 투어 서울서 포문...1년 만에 28곡 무대 화려한 귀환
위키트리
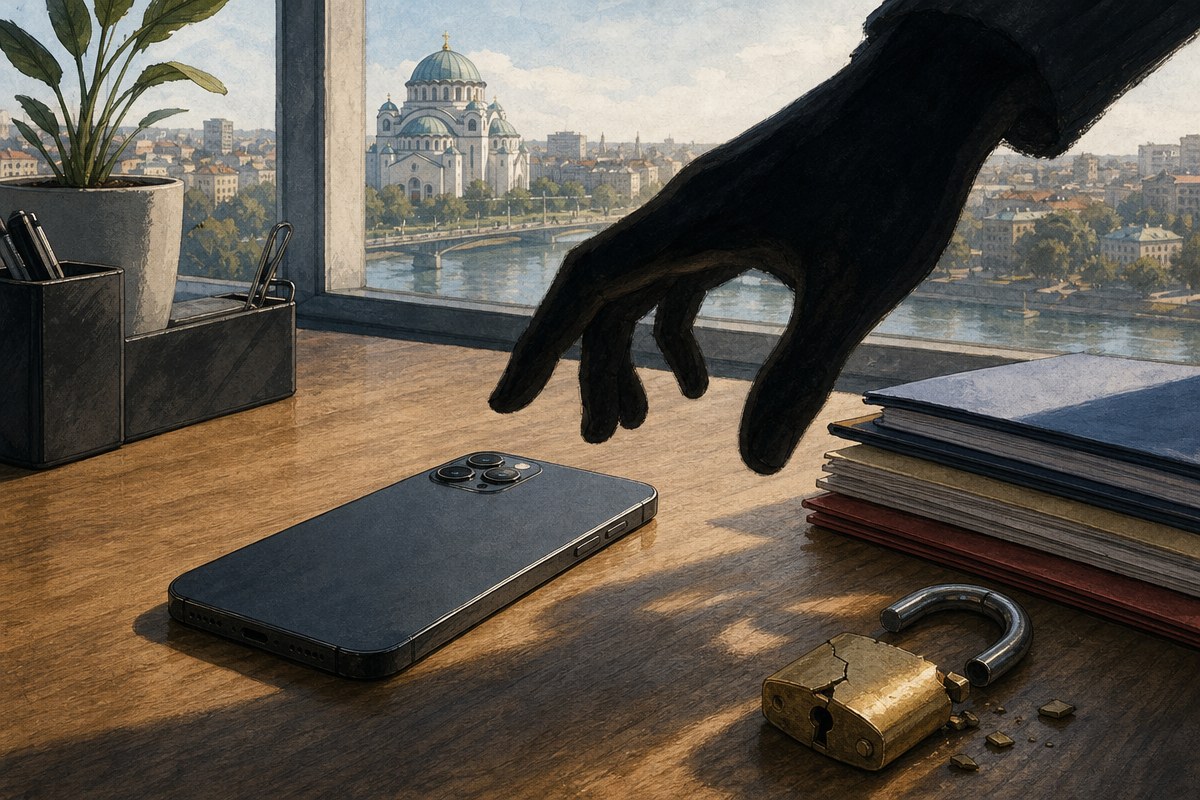
세르비아 민주화 운동을 지지해 온 인사 2명이 상용 스파이웨어(mercenary spyware·정부 등에 판매되는 감시용 악성 소프트웨어)의 표적이 됐다는 조사 결과가 나왔다. 시티즌랩(Citizen Lab)은 SHARE 재단과 협력해 베오그라드대 총장 블라단 조키치(Vladan Đokić)의 아이폰이 2026년 중 NSO 그룹의 페가수스(Pegasus)에 감염됐다고 밝혔다. 시티즌랩은 이를 “높은 신뢰도(high confidence)”로 판단한다고 설명했다.
같은 조사에서 검찰 직원 라데 바이치(Rade Bajić)가 애플로부터 위협 알림을 받은 사실도 확인됐다. 세르비아에서 공개적으로 표적이 됐거나 감염된 것으로 알려진 시민사회 인사는 이로써 최소 16명으로 늘었다. 세르비아는 10월 25일(현지시각) 조기 총선을 치른다.
시티즌랩은 SHARE 재단의 도움으로 조키치 총장의 아이폰에서 수집한 포렌식(디지털 증거 분석) 자료를 분석했다. 분석은 총장의 요청과 동의에 따라 이뤄졌다. 결과는 2026년 중 NSO 그룹의 페가수스에 감염됐다는 것이다. 감염에는 제로클릭(zero-click·사용자가 링크를 누르거나 파일을 열지 않아도 감염되는 방식) 취약점 공격이 쓰였다. 시티즌랩은 이 사례에 대한 조사가 계속되고 있다고 밝혔다.
조키치 총장은 정부가 주도한 학생 시위대 진압에 협조하길 거부한 인물로 알려져 있다. 이 때문에 세르비아 당국으로부터 강한 압박을 받아 왔다. 시티즌랩에 따르면 세르비아 당국은 2026년 3월 31일 그의 사무실을 압수수색해 컴퓨터와 서버를 가져간 것으로 전해졌다. 친정부 언론의 공격도 집중적으로 받았다.
그는 9월까지만 해도 10월 25일 조기 총선에 나서는 ‘학생 명부(Student List)’의 대표 후보로 자주 거론됐다. 정치적 비중이 큰 인물이 휴대전화 감염 피해를 입은 셈이다.
총장은 입장문에서 “내 휴대전화의 페가수스는 비판적 견해와 공적 참여를 막으려는 또 하나의 위협 시도”라고 밝혔다. 이어 “권한 있는 당국이 지체 없이 독립적이고 철저하며 투명한 수사를 벌여 누가 스파이웨어를 설치하고 사용했는지 밝히고 결과를 공개하라”고 요구했다. 책임자는 법에 따라 처벌돼야 한다는 입장이다.
바이치는 베오그라드 조직범죄 전담 검찰청(TOK)의 선임 검찰 보조 인력(senior prosecutorial associate)이었다. 베오그라드의 무산된 ‘트럼프 타워’ 사업을 둘러싼 부패 수사로 알려진 인물이다. 이 사업은 문화유산 보호 지정이 풀린 옛 건물터에 지어질 예정이었다. 시티즌랩은 당시 대통령이 직접 개입해 보호 지위 해제를 요구했다는 보도가 있었다고 전했다.
수사는 2024년 익명 신고로 시작됐다. 사건은 ‘제네랄슈타프(Generalštab·참모본부)’ 사건으로 불린다. 바이치는 2025년 11월 아무 설명 없이 사건에서 배제됐다고 주장한다. 2026년 2월에는 한 시위 현장에서 수사에 대한 정치적 개입과 권력 남용을 비판하는 발언을 했다.
바이치는 2026년 8월 13일 애플 위협 알림을 받았다. 8월 27일에는 같은 취지의 후속 메시지도 받았다. 시티즌랩은 이 알림을 그의 기기가 페가수스 같은 상용 스파이웨어의 표적이 됐을 가능성이 높다는 “높은 신뢰도의 지표”로 본다. 그의 기기에서 수집한 자료의 포렌식 분석은 아직 진행 중이다. 알림을 받은 것과 실제 감염은 다른 문제이며, 감염 여부는 확정되지 않았다.
SHARE 재단은 9월 2일 2026년 들어 세르비아에서 최소 14명이 첨단 스파이웨어의 표적이 됐다고 발표했다. 학생과 활동가, 국회의원 1명, 지역 야당 의원이 포함됐다. 시티즌랩에 따르면 이 조사는 시티즌랩과 국제앰네스티 시큐리티랩의 지원으로 이뤄졌다. SHARE 재단은 해당 사례들의 시기가 3월 29일 지방선거를 앞둔 때와 겹친다고 짚었다.
이전 조사에서는 학생 시위 참가자 1명의 휴대전화가 페가수스에 감염된 사실이 확인됐다. 브레메는 시티즌랩이 옐레나 콘티치(Jelena Kontić)의 휴대전화에서 페가수스를 확인했으며 SHARE 재단이 이를 세르비아 최초의 페가수스 감염 확정 사례로 설명했다고 전했다. 콘티치는 BIA·경찰 소속 불특정인과 NSO 그룹 책임자들을 상대로 첨단범죄 검찰청에 형사 고발장을 냈다. 국제앰네스티 시큐리티랩은 세르비아 당국이 자체 개발한 스파이웨어를 시위대에 반복 사용한 사실도 발견했다.
브레메는 파이낸셜타임스를 인용해 12건에서 피해자들이 8월 애플 경고를 받은 뒤 SHARE 재단에 연락했다고 전했다. 또 시티즌랩이 한 대의 휴대전화가 아이메시지의 제로클릭 결함으로 감염됐다고 밝혔고, 애플이 이후 이를 패치한 것으로 보인다고 썼다. 브레메에 따르면 페가수스는 국가와 정부 기관에만 판매되며 SHARE 재단은 사용에 수백만 유로가 든다고 설명한다.
정부는 감시 의혹을 부인해 왔다. 브레메는 라디오 자유유럽을 인용해 MUP와 BIA가 언론 질의에 답하지 않았다고 전했다. 유럽 웨스턴발칸에 따르면 세르비아 형법은 스파이웨어를 악성 소프트웨어로 보며 그 사용을 범죄로 규정한다. 언론인·활동가·농민 대상 표적 사례는 2024년 말부터 기록돼 왔다.
SHARE 재단은 대학과 사법부 인사를 감시하면 기관의 독립성이 위협받고 공익을 위한 활동이 위축된다고 경고했다. 처벌이 이뤄지지 않고 효과적인 수사가 없으면 이런 관행이 확산될 여건이 만들어진다는 지적도 덧붙였다. 스파이웨어는 기기에 저장된 모든 데이터에 접근할 수 있어 피해가 당사자에 그치지 않는다. 연락을 주고받은 제3자의 정보까지 노출된다.
조키치 총장도 같은 점을 짚었다. 그는 자신의 연락처와 통신 내용이 담긴 정보에 대한 위협이기도 하다며 “그들 모두가 감시 기술 남용의 표적”이라고 말했다. 이어 대학은 자유로운 사고와 비판적 대화, 제도적 자율성이 보장되는 공간이어야 한다고 강조했다. 학계와 국제기구를 향해서도 당국의 책임을 끝까지 묻는 데 동참해 달라고 호소했다.
시티즌랩은 애플 위협 알림을 받았다면 곧바로 전문가의 도움을 구하라고 권고했다. 세르비아 거주자는 SHARE 재단에, 그 밖의 지역 사용자는 액세스 나우의 디지털 보안 헬프라인에 연락하는 방법이 있다. 가족과 동료 등 가까운 사람도 스파이웨어 점검을 받는 것이 좋다고 덧붙였다.
표적이 될 위험이 있다고 판단하는 아이폰 사용자에게는 선택 보안 기능인 ‘잠금 모드’ 활성화를 권했다. 모든 기기를 최신 버전으로 유지하라는 당부도 있었다. 시티즌랩은 두 사례 모두 조사가 진행 중이라고 밝혔다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음