더게이트
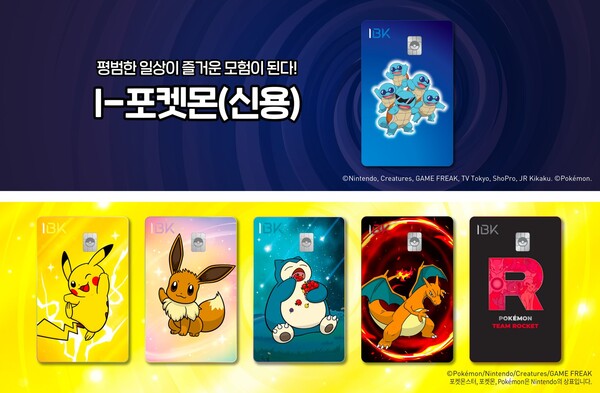
“피카츄부터 꼬부기 소방대까지 카드에”…IBK기업은행, ‘I-포켓몬 신용카드’ 출시
위키트리
비트코인 네트워크의 핵심 소프트웨어인 비트코인 코어(Bitcoin Core)가 보안 취약점 공개 규정을 고쳤다. 대형언어모델(LLM)이 일부 버그를 너무 쉽게 찾아내는 만큼 오래 숨겨 둬도 사용자에게 득이 되지 않는다는 판단이다. 소프트웨어 개발자 안투안 푸아노(Antoine Poinsot)는 22일(현지시각) 비트코인 개발 메일링리스트에 이 내용을 알렸다.
새 정책은 ‘쉽게 발견 가능한(easily discoverable)’ 취약점이라는 분류를 만들었다. 여기에 해당하면 유지 중인 모든 주요 버전에 수정본을 가능한 한 빨리 내놓고 보안 권고문을 함께 공개한다. 그 밖의 취약점은 기존처럼 심각도에 따른 일정을 따른다.
정책은 이 범주를 “단순한 LLM 프롬프트를 통하는 등 최소한의 노력으로 발견할 수 있는 취약점”으로 정의한다. 비트코인 매거진(Bitcoin Magazine)에 따르면 분류는 심사(트리아지) 단계에서 이뤄진다. 이 딱지는 AI가 아닌 다른 방법으로 찾은 결함에도 붙일 수 있다. 기준은 도구가 아니라 발견의 쉬움이다.
이 범주에 들면 비트코인 코어는 유지 중인 모든 주요 버전에 수정을 백포트(최신 버전의 수정 사항을 이전 버전에도 적용하는 것)한다. 이어 포인트 릴리스(소규모 수정 배포판)를 최대한 빨리 낸다. 보안 권고문도 일부 세부 내용과 함께 수정 소프트웨어와 같은 시점에 나온다.
푸아노는 메일에서 “최근 쉽게 (재)발견할 수 있는 보안 취약점 신고가 늘었다”고 썼다. 그는 LLM이 특정 유형의 문제를 찾거나 몰래 배포된 수정을 알아채는 문턱을 크게 낮췄다고 설명했다. 비밀 패치로 얻는 이점이 없다는 취지다. 푸아노는 이런 수정이 사용자에게 도달하기까지 테스트할 시간이 상대적으로 짧아진다는 점도 인정했다.
그동안 비트코인 코어는 신고된 취약점마다 심각도를 매겨 공개 시점을 정했다. 낮은 심각도는 수정이 담긴 다음 주요 버전이 나온 지 2주 뒤에 공개했다. 중간·높은 심각도는 영향을 받는 마지막 버전이 수명 종료(EOL)에 이른 뒤 2주가 지나서야 공개했고, 그 기간은 최대 1년에 이를 수 있었다.
이런 긴 엠바고(공개 유예)는 업그레이드가 느린 노드 운영자들에게 시간을 벌어 주는 장치였다. 대신 부작용이 있었다. 수정이 오래된 유지 버전에는 배포되지 않고 다음 주요 버전에 담겨 나오는 일이 흔했다. 디크립트는 이를 비트코인의 느린 업그레이드 문화와 연결해 설명했다. 노드 운영자들을 서둘러 업데이트하게 만드는 일 자체도 위험을 안고 있다는 것이다.
푸아노는 AI 프롬프트 한 번으로 공격자가 찾아낼 수 있는 버그에는 이런 계산이 맞지 않는다고 봤다. 정책 문서에는 “엠바고 기간은 얻는 것이 거의 없는 반면 수정 배포판의 제공만 늦춘다”는 문장이 들어갔다.
나머지 규정은 그대로다. 치명적 버그는 표준 정책에서 빠진다. 협의 때는 이런 버그가 사안별 절차를 거칠 가능성이 크다고 밝혔다. 비트코인 매거진은 치명적 버그를 프로토콜 차원의 코인 도난, 공급량 부풀리기, 영구적 체인 분리를 일으킬 수 있는 결함이라고 설명했다.
개정 과정에서 이견도 있었다. 개발자 안투안 리아르는 권고문 없이 수정만 내놓고 세부 내용은 사안별로 감추는 선택지를 요구했다. 푸아노는 이를 받아들이지 않았다. 세부 내용 없이 사용자에게 경고만 하면 영향이 없었을 사용자까지 서둘러 이전하게 만들어 “불필요하게 더 큰 위험을 만들 수 있다”는 이유다.
비트코인 인피니티 쇼 진행자이자 ‘디펜딩 비트코인’ 저자인 루크 드 울프는 “과거 안투안의 보안 접근법에 동의하지 않은 적이 있지만 이번 업데이트는 좋다”고 평가했다.
노드 운영자에게는 영향이 직접적이다. 크립토브리핑은 쉽게 발견 가능한 버그가 나오면 패치와 권고문이 함께 도착해 세부 내용이 공개되기 전 유예 기간이 없을 수 있다고 짚었다. 반면 수정이 유지 중인 모든 주요 버전에 들어가므로 최신 버전이 아닌 운영자도 주요 버전을 갈아타지 않고 패치를 받을 수 있다.
정책 변화는 비트코인 오픈소스 프로젝트들이 받은 압박과 맞물린다. 출처마다 시점 표현은 다르다. 비트코인 매거진은 7월 말, 디크립트는 8월 초, 코인텔레그래프는 8월이라고 썼다. 개발자 16명으로 이뤄진 자원봉사 모임 ‘비트코인 레드팀’이 AI 모델로 비트코인 관련 저장소를 훑어 약 5,000건의 잠재적 문제를 기록했다는 점은 같다.
비트코인 매거진에 따르면 레드팀은 390개 저장소를 약 하루 만에 점검해 4,962건을 찾았고 그중 85건이 치명적 등급이었다. 코인텔레그래프는 당시 재현이 확인된 결과가 전체의 약 5분의 1에 그쳤다고 전했다.
피해 사례도 잇따랐다. 비트코인 매거진에 따르면 레드팀이 비공개로 신고한 BTCPay 서버 결함이 며칠 만에 실제 상점 서버에서 악용돼 라이트닝 노드의 자금이 빠져나갔다. 7월 30일에는 콜드카드 하드웨어 지갑이 공격받아 25분 만에 594BTC가 인출됐다. 네 차례 인출을 합친 피해는 1억 1,400만 달러(약 1,510억 원, 1달러 1,325원 기준)에 육박했다.
8월에는 코어 라이트닝 개발진이 AI가 만든 취약점 보고서가 정확하다고 확인되자 운영자에게 업그레이드하거나 노드를 오프라인으로 돌리라고 촉구했다. 당시 기술 세부 내용은 2주간 공개하지 않았다. AI가 버그를 찾는 속도를 감당하지 못하겠다며 문을 닫은 비트코인 브리지도 있었다.
비트코인 보안을 둘러싼 논쟁은 소프트웨어 버그에서 암호 자체로 번졌다. 바이낸스 전 최고경영자 CZ는 비트코인을 지키는 암호가 인터넷과 대부분의 은행 시스템 기반 인프라보다 단단하다고 자신했다. 그가 짚은 약한 고리는 유출된 데이터를 이용한 AI 기반 피싱과 사회공학(사람을 속여 정보를 빼내는 수법) 공격이다. 이더리움 공동 창시자 비탈릭 부테린도 AI가 블록체인 암호를 깨지 못할 것이라는 데 공감하며 재산 대부분을 가상자산으로 보유하고 있다고 크립토뉴스는 전했다.
이달 이더리움 재단 연구원 저스틴 드레이크는 AI가 찾은 수학적 돌파구가 타원곡선 디지털 서명 알고리즘을 무너뜨릴 가능성에 대비해 ‘벙커 모드’ 경보를 선언했다. 개인키 복구가 “몇 년이 아닌 몇 달 안에” 일어날 수 있다는 경고였다. 코인베이스 암호학 책임자 예후다 린델은 이를 “공포 조장”이라 불렀다. 블록스트림 최고경영자 애덤 백은 “FUD 버거”라며 일축했다. 존스홉킨스대 암호학자 매슈 그린은 기계가 어려운 수학에서 인간을 이기는 모습을 본 만큼 인간의 분석이 완벽하다고 가정하지 않겠다며 드레이크에게 약한 지지를 보냈다.
새 정책의 실효성은 아직 검증되지 않았다. 크립토브리핑에 따르면 현재까지 새 범주에 들어간 취약점은 없어 정책이 실제 버그에 적용된 적은 없다. 무엇을 ‘쉽게 발견 가능’으로 볼지 기준을 얼마나 일관되게 적용할지는 첫 사례가 나와야 드러난다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음