더팩트
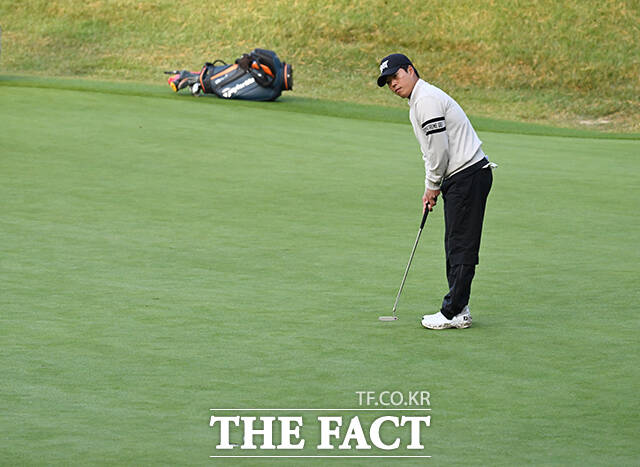
1R 2위 신성훈 '2R 단독2위 순항 중' [TF사진관]
위키트리
암호화폐 도박 플랫폼 Gamdom이 사이버 갈취 조직 WhiteArmor로부터 1,500만 달러(약 199억 원, 1달러 1,325원 기준) 상당의 비트코인을 요구받았다. WhiteArmor는 26일(현지시각) 자체 유출 사이트에 글을 올려 Gamdom의 이용자 계정 15,420,003개를 확보했다고 주장했다.
요구가 공개된 시점은 Gamdom이 핫월렛(인터넷에 연결된 지갑) 해킹으로 300만 달러 넘는 자산을 잃은 13일로부터 열세 날 뒤다. Gamdom 창업자는 유출 규모가 과장됐다고 반박했고 전체 데이터베이스의 존재는 독립적으로 검증되지 않았다.
사이버보안 모니터링 계정 다크웹 인포머(Dark Web Informer)는 26일 WhiteArmor의 게시물을 공유했다. 이 게시물에 따르면 WhiteArmor는 Gamdom의 전체 이용자 데이터베이스를 보유하고 있다. 계정 수는 15,420,003개이고 데이터는 146개 열(컬럼)에 걸쳐 있다고 한다. 다크웹 인포머는 Gamdom을 2016년 설립된 온라인 카지노이자 스포츠 베팅 사이트로 소개했다.
조직은 증거로 이용자 계정 100개가 담긴 JSON 샘플 파일을 내려받을 수 있게 올렸다. 파일 크기는 약 437킬로바이트다. 다만 확보했다는 항목의 전체 내역은 공개하지 않았다.
WhiteArmor는 이 계정들의 누적 수익 규모가 10억 달러를 넘는다고도 주장했다. 계산 방식이나 대상 기간은 설명하지 않았다. 일부 보도는 이를 누적 베팅 규모로 전했는데, 어느 쪽이든 감사 가능한 산출 근거는 제시되지 않았다.
요구 조건은 비트코인 1,500만 달러다. 조직은 결제 방법을 이메일로 회사에 직접 보내겠다고 밝혔다. 한 보도는 이 금액이 Gamdom이 인정한 300만 달러 초과 손실의 5배에 가깝다고 짚었다.
WhiteArmor는 오래된 내부 머신 계정을 통해 시스템에 들어갔다고 주장한다. 이 계정은 수년 전 발급됐는데도 관리자 권한이 유지됐고 자격 증명이 한 번도 교체되지 않았다는 설명이다. 조직은 이 계정이 Metawin 소유였다고 지목했다. 이를 통해 내부 제어판과 민감한 데이터 저장소에 접근했다는 것이다.
해커 정체를 둘러싼 이야기도 나왔다. 업계 매체 갬블링 로어(Gambling Lore)에 따르면 Veryso라는 별칭의 인물이 13일에 데이터를 빼냈다고 주장했다. 핫월렛 해킹과 같은 날이다.
같은 매체는 샘플 속 오래된 이용자 기록 하나를 독립적으로 확인했다고 한다. 로그인 시각, IP 주소, 베팅 활동이 담겨 있었다. 다만 기록 하나를 확인한 것이 1,542만 개 계정 전체를 확보했다는 증거는 되지 않는다.
Gamdom 창업자 펠릭스 뢰머(Felix Römer)는 처음에 공격자가 가진 계정이 수백 개에 불과하다고 밝혔다. 한 보도는 회사가 앞선 공격 뒤 고객 정보를 보호하려고 서버를 닫았다고 전했다. 이후 회사 측은 사용자 이름, 이메일 주소, 게임 활동 기록이 노출됐을 가능성을 인정했다. 신원 확인(KYC) 문서는 중앙 서버에서 변조되거나 유출되지 않았다는 입장이다.
앞선 사고는 13일 운영용 암호화폐 지갑을 겨냥한 공격이었다. 뢰머는 당시 손실이 300만 달러를 넘는다고 인정했다. 온체인 조사자 vxdb는 여러 블록체인 네트워크에 걸쳐 약 420만 달러가 빠져나갔다고 추정했다.
Gamdom은 운영을 일시 중단했다가 16일 재개했다. 재개 당시 고객 잔고는 콜드 스토리지(오프라인 보관 금고)에 안전하게 보관돼 있다고 밝혔다. 핫월렛은 출금 같은 일상 업무를 처리하려고 인터넷에 연결돼 있어 오프라인 보관과는 다른 보안 위험을 안는다.
자금 흐름은 블록체인 조사자 ZachXBT도 추적했다. 크립토뉴스 보도에 따르면 20일 조사에서 탈취 자산이 하이퍼리퀴드 코어에서 운영되는 교환 서비스 FreedomXMR과 연결됐다. ZachXBT는 이 서비스로 들어온 자금의 87% 넘게가 랜섬웨어 결제, 해킹, 악성코드, 사회공학 공격 등 불법 활동과 관련됐다고 밝혔다.
그는 확인된 사건과 얽힌 거래만 2,000만 달러 넘게 추적했다. 여기에는 Gamdom 해킹과 DCENT Wallet, Fetch.ai, Axelar 관련 공격이 포함된다. 1만 달러를 넘는 과거 입금 내역을 조사해 3,000건 넘는 거래소 입금을 이 서비스와 연결했다.
WhiteArmor는 비교적 최근에 등장한 갈취 조직이다. 위협 인텔리전스 서비스 HackerFeeds 기록에 따르면 피해자 목록에 처음 오른 날은 21일이다. Gamdom 협박문이 올라오기 닷새 전이다.
조직은 스스로를 데이터 탈취 집단이라 소개하며 제휴 프로그램으로 해커와 보안 전문가를 모집하고 있다고 한다. 제휴 공격자는 성공한 몸값의 95%를 가져가고 조직은 5%만 가져간다는 조건이다. 월풀(Whirlpool), J.B. 헌트(J.B. Hunt), 러브색(LoveSac) 등 다른 기업의 침해도 주장했지만 이 게시물만으로는 침입 성공 여부를 알 수 없다.
현재까지 독립 보안 기관이 1,542만 개 계정 전체 기록을 검증했다는 소식은 없다. 몸값이 지급됐다는 사실도 공개적으로 확인되지 않았다. 한 보도에 따르면 Gamdom은 재개장 뒤 약속한 외부 포렌식 감사를 마무리하는 중이다.
고객에게 남은 질문은 도난당한 암호화폐를 넘어선다. 이용자의 베팅 이력과 개인 정보가 결국 온라인에 퍼질지 여부다. 한 보도는 올해 소프트웨어 취약점 악용과 데이터 침해가 잇따르는 흐름 속에서 이번 사건이 나왔다고 짚었다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음