투어코리아
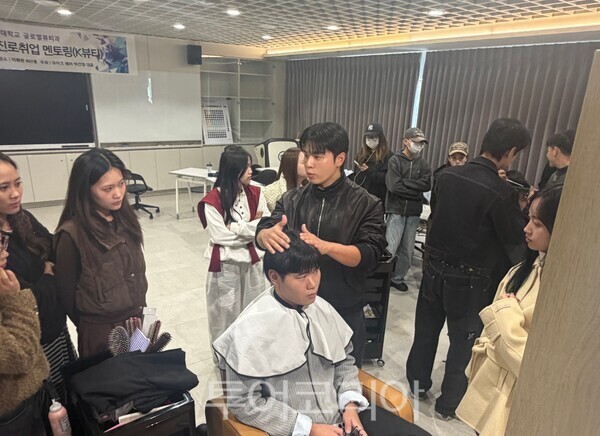
춘해보건대, 유아크헤어와 손잡고 외국인 유학생 헤어디자이너 취업 지원
위키트리
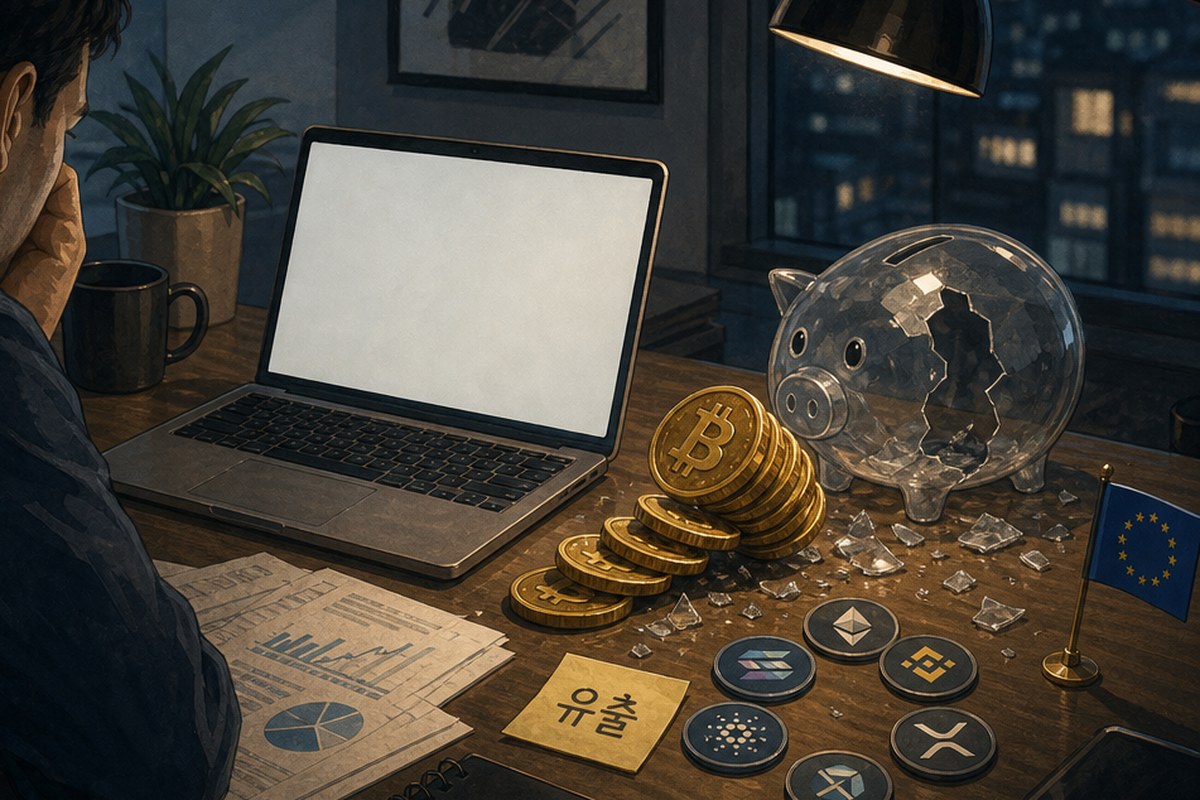
온체인 조사자 잭XBT(ZachXBT)가 유럽연합(EU) 소재 신원 미상 기관에서 1억 3,300만 달러(약 1,790억 원, 1달러 1,344원 기준) 이상의 가상자산이 빠져나갔다고 주장했다. 코인텔레그래프에 따르면 크라켄(Kraken)은 이 도난과 연결된 계정을 제한하고 수사당국과 함께 회수를 지원하고 있다. 크립토닷컴은 관련 자금을 차단했고 OKX는 사안을 들여다보는 중이라고 밝혔다.
다만 피해 주체가 누구인지는 드러나지 않았다. 크립토티커(CryptoTicker)는 지금까지 어떤 당국이나 기업도 공격이 실제로 있었다고 확인하지 않았다고 짚었다.
잭XBT는 월요일인 11월 2일(현지시각) 텔레그램에 올린 글에서 EU 소재 신원 미상 주체가 여러 거래소 계정을 통해 1억 600만 달러 넘는 자금을 잃었을 수 있다고 밝혔다. 코인텔레그래프는 인출이 일요일에 이뤄졌다고 전했다. 크립토브리핑(Crypto Briefing)은 이를 11월 1일로 적었다. 의심 자금은 USDC와 USDT로 인출됐고 잭XBT는 자금과 연관된 지갑 주소 11개를 짚었다.
화요일인 11월 3일에는 중앙화 거래소에서 나온 추가 인출 약 2,700만 달러를 찾아냈다고 공개했다. 이 가운데 일부는 첫 공개 이후에 빠져나간 것으로 잭XBT가 설명했다. 이를 합치면 의심 피해액은 1억 3,300만 달러 이상이다. 크립토티커는 총액이 늘어난 이유가 새 피해자가 나와서가 아니라 같은 출처에서 나온 유출분이 더 발견됐기 때문이라고 설명했다.
블록체인 분석업체 Bitquery의 집계도 나왔다. Bitquery에 따르면 의심 자금은 크라켄·크립토닷컴·OKX 계정에서 인출됐다. 스테이블코인 6,298만 달러가 약 4시간 만에 이더(ETH) 2만 7,553개로 바뀌었다. 월요일 협정세계시 13시 47분 기준으로 공격자와 연결된 지갑에는 약 7,830만 달러가 남아 있었고 3,050만 달러는 추적 대상 주소 밖으로 옮겨졌다.
잭XBT는 공격자가 즉시 교환 서비스와 블록체인 간 브리지(서로 다른 블록체인 사이에서 자산을 옮겨 주는 서비스)를 이용해 자금을 이더와 모네로로 바꿨다고 설명했다. 즉시 교환 서비스로는 WellWallet과 Kyrrex가 쓰였고 모네로 전환에는 스왑 서비스 Wagyu가 동원됐다. 모네로는 송금인·수취인·금액을 가리는 가상자산이라 추적이 훨씬 어렵다.
스테이블코인 발행사의 동결 조치는 효과가 제한적이었다. 서클이 동결할 수 있는 USDC는 374만 달러였고 테더는 이미 USDT 110만 달러를 동결했다. 둘을 합친 약 484만 달러는 추정 도난액의 4% 미만이다.
그 이유는 속도에 있다. 스테이블코인은 발행사가 특정 주소를 막아 묶을 수 있지만 몇 시간 안에 이더로 바꾸면 발행사의 손이 닿지 않는다. 이더는 누구도 중앙에서 동결할 수 없다는 점도 있다. 사고 직후 거래소와 발행사에 신속한 제보가 필요한 까닭이다.
크라켄은 입장문에서 “사건은 크라켄 플랫폼에서 시작된 것이 아니며 일부 자산이 이후 우리 플랫폼의 계정을 거쳐 이동했다는 보고를 적극 조사하고 있다”고 밝혔다. 이어 “문제의 계정을 제한했고 수사당국과 협력해 회수 노력을 지원하고 있다”고 말했다. 보안 시스템이 뚫리지 않았고 탈취된 고객 계정도 없으며 고객에게 이어지는 위험도 없다는 입장이다.
크립토닷컴 대변인은 “제3자 사건과 관련된 자금이 크립토닷컴을 통해 이동하지 못하도록 적절한 조치를 취했다”고 말했다. 또 “플랫폼은 정상 운영 중이며 모든 이용자 자금은 안전하고 접근 가능하다”고 밝혔다. OKX는 논평 요청을 받았다고 확인하며 사안을 살펴보고 있다고만 답했다.
세 거래소는 모두 독일 고객에게도 서비스를 제공해 소매 이용자 피해 여부가 곧바로 제기됐다. 크라켄의 계정 제한은 범인이나 자금 흐름과 연결된 계정에 해당하며 일반 고객 계정이 제한되는 것은 아니다.
잭XBT는 텔레그램에서 “내 가설은 서유럽의 대형 금융기관이 공격당했고 현재 은폐되고 있다는 것”이라고 밝혔다. 또 제대로 된 사고 공시가 없어 3,000만 달러 넘는 자금이 세탁됐다고 주장했다. 공시가 있었다면 EU 수사당국이 자금을 동결할 수 있었다는 취지다. 피해자의 신원과 은폐 의혹은 모두 검증되지 않았다.
공격 주체도 특정되지 않았다. 잭XBT는 자금 이동 패턴이 북한 라자루스 그룹이 보통 쓰는 방식과 맞지 않는다고 밝혔고 크립토브리핑은 그가 공격자가 라자루스가 아니라는 데 높은 확신을 보였다고 전했다. 이 사건은 10월 29일 바이낸스 해킹 이후 이어진 공격 흐름과 별개일 수 있다. FBI는 63억 달러 규모 바이낸스 해킹의 배후로 라자루스와 연결된 북한 해커 조직 ‘TraderTraitor’를 지목했다.
같은 날 솔라나에서는 별개의 의심 사례도 나왔다. 온체인 렌즈는 솔라나 차익거래 봇 ‘King’과 연결된 지갑에서 월요일 약 78만 6,000달러가 빠져나갔을 수 있다고 밝혔다. 자금이 여러 솔라나 지갑을 거쳐 Mayan을 통해 이더리움으로 옮겨졌고 출처를 숨기려는 시도로 보인다는 것이다. King 운영자는 침해 사실을 확인하지 않았다.
이상의 수치는 11월 3일 화요일 오후 초반 기준이다. 새 조사 결과에 따라 총액이 다시 바뀔 수 있다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음