스포츠춘추
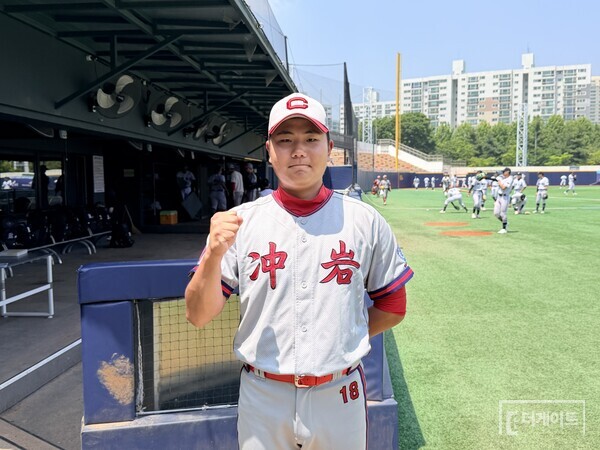
고교생이 1년에 132이닝을 던지다니...'투혼의 에이스' 충암고 김지율, 하현승 제치고 고교 최동원상 수상
위키트리
바이낸스가 11월 3일(현지시각, 이하 날짜는 현지시각 기준) 10월 29일 발생한 약 63억 달러 규모 해킹의 초기 조사 보고서를 공개했다. 바이낸스는 피해를 본 토큰 자산의 98%를 보충했고, 약 28억 5,000만 달러(약 3조 8,300억 원, 1달러 1,344원 기준)는 동결하거나 중간에 가로챘다고 밝혔다. 손실은 고객에게 넘기지 않고 거래소가 떠안겠다는 입장이다.
보고서에 담긴 공격 과정은 단발성 침입과 거리가 멀다. 6월 변조된 설치 파일에서 시작해 9월 가짜 채용 면접을 거쳐 10월 말 실제 인출로 이어진 5개월짜리 작전이었다. 이하 시각은 한국시간 기준으로 환산해 적는다.
바이낸스는 10월 31일 기준으로 피해 토큰 자산의 98%를 채웠다고 설명했다. 비트코인 매거진(Bitcoin Magazine)에 따르면 대부분은 바이낸스 자체 자금으로 보충했고, 나머지는 시장에서 사들이는 중이다. 크립토브리핑(Crypto Briefing)은 바이낸스가 손실을 덮기에 충분한 자금을 배정했으며 유동성이 낮은 나머지 자산을 매입하고 있다고 전했다.
워싱턴포스트는 월요일(11월 2일) 바이낸스가 도난액의 약 95%에 해당하는 자산을 확보했다고 보도했다. 튀르키예 매체 TRT 월드가 인용한 내용으로, 회사 자산과 보험 기금, 10억 달러 규모 전략적 비트코인 준비금을 합쳐 고객 자금을 전액 보전하겠다는 구상이다.
바이낸스 공동 최고경영자 리처드 텡(Richard Teng)이 신뢰 회복에 나선 것과 별개로, 창업자 자오창펑 전 최고경영자도 일요일 엑스(X)에 글을 올렸다. 그는 “신뢰는 좋을 때 하는 말이 아니라 어려운 때 하는 행동으로 얻는 것”이라고 적었다. 자오창펑은 2023년 미국에서 자금세탁 방지 의무 위반을 인정한 뒤 물러났다. 이후 도널드 트럼프 대통령이 사면했고, 지금도 바이낸스의 최대 주주다.
첫 발판은 6월에 마련됐다. 지갑 인프라를 다루는 데브옵스(DevOps·개발과 운영을 함께 맡는 직무) 엔지니어가 인기 AI 코딩 도구를 검색하다 변조된 홈브류(Homebrew) 설치 파일을 내려받았다. 바이낸스 보안팀은 이상 징후를 잡아 기기를 교체하고 인증 정보를 바꿨다. 그러나 이 과정에서 해당 엔지니어의 역할과 지갑 인프라팀 동료들의 이름이 이미 공격자에게 넘어간 뒤였다.
9월에는 두 번째 엔지니어가 표적이 됐다. 정상 채용 플랫폼에서 프로젝트 디렉터를 사칭한 인물이 접근했고, 인사 담당자를 자처한 사람과의 화상 면접이 이어졌다. 면접관은 신뢰를 쌓으려 개인 소셜미디어 계정까지 공유했다. 최고경영자를 자처한 인물과의 두 번째 면접은 ‘과제’로 끝났다. 업무용 컴퓨터에 설치하라며 건넨 코드 저장소였다.
이 저장소는 정상 개발 도구 구성요소(pyenv)를 악성 버전으로 바꿔치기하고 공격자 서버로 통로를 열었다. 바이낸스는 당시 엔드포인트(단말) 보안 도구가 이 제로데이(알려지지 않은 취약점) 악성코드를 탐지하지 못했다고 밝혔다.
10월 20일에는 감염된 컴퓨터와 내부 AI 도구를 이용해 지갑 엔지니어 2명의 시스템에 접근했다. 이 가운데 한 명이 컨테이너 배포 토큰을 갖고 있었다. 10월 29일 협정세계시 17시 15분부터 19시 56분 사이(한국시간 10월 30일 오전 2시 15분부터 4시 56분)에는 세 번째 엔지니어의 컴퓨터에 로그인했다. 탈취한 인증 정보로 컨테이너를 배포하며 인출을 시작했다. 바이낸스는 올해 비슷한 미끼를 쓴 북한 연계 추정 시도를 다른 57건 차단했다고 밝혔다.
텡은 엑스에 “이것은 한 번의 실수나 침해가 아니라 수개월에 걸친 캠페인이었다”고 적었다. 그는 교훈이 바이낸스를 넘어선다며 보고서 전문을 공개한다고 덧붙였다. FBI는 이번 공격을 북한의 트레이더트레이터 조직 소행으로 지목했다. 바이낸스 보고서는 FBI의 결론을 인용하되 자체 귀속 판단은 내리지 않았다. 김여정 북한 노동당 부부장은 “중대한 정치적 도발”이라며 관영 매체를 통해 부인했다.
자금은 빠르게 빠져나갔다. 20시 5분부터 20시 9분 사이(한국시간 10월 30일 오전 5시 5분부터 9분)에 핫월렛 5곳이 리플 2억 3,346만 개를 공격자 주소로 보냈다. 이어 솔라나 지갑에서 약 97만 500 SOL, 옵티미즘 지갑에서 4,420만 OP가 나갔다. 바이낸스 핫월렛 한 곳에서는 비트코인 1만 8,270개가 이동했다.
출금을 멈춰도 마지막 통로는 막히지 않았다. 공격자는 탈취한 서명 서비스로 이더리움의 EIP-7702(계정이 키를 노출하지 않고 스마트 계약에 실행 권한을 위임하게 하는 기능)를 호출했다. 이를 통해 공격자 통제 계약이 바이낸스 핫월렛 일부를 제어하게 만들었다. 공격자는 서명 거래 50건을 제출해 출금 인프라 바깥에서 작동하는 온체인 위임을 만들어 뒀다.
복구가 더뎠던 이유는 지갑 구조에 있다. 이 지갑은 다자간 연산(MPC·서명 권한을 여러 조각으로 나눠 관리하는 방식)을 쓰기 때문에 위임을 한 번에 취소할 단일 키가 없었다. 바이낸스 팀은 현장에서 취소 절차를 새로 만들어야 했다. 마지막 무단 이체인 이더리움 2,961.9개는 23시 56분(한국시간 10월 30일 오전 8시 56분)에 결제됐다. 바이낸스는 10월 30일 0시 10분(한국시간 오전 9시 10분)에 위임을 해제했다.
보고서는 이 한계를 인정했다. 이런 어려움이 무단 자산 이동을 완전히 차단하는 데 걸리는 시간을 늘렸다는 내용이다. 바이낸스는 서명 정책 적용 범위와 핫월렛 통제 방식을 재검토하고 있다고 밝혔다.
출금 재개 이후 자금 이탈은 컸다. 워싱턴포스트 보도를 인용한 TRT 월드에 따르면 재개 후 첫 9시간 순유출은 36억 달러로 운용 자산의 약 2%였다. 텡이 화요일 공유한 자료로는 일요일 출금 재개 후 46시간 동안 고객이 109억 7,000만 달러를 인출했고 순유출은 52억 8,000만 달러였다. 앞서 알려진 순유출 47억 2,000만 달러에서 늘어난 수치다.
다만 흐름은 바뀌고 있다. 텡은 시간당 입금액이 출금액을 넘어선 것을 안정화 신호라고 평가했다. 바이낸스는 화요일 아홉 개 네트워크에 걸쳐 수십 개 자산의 출금을 추가로 열었다.
미국 규제 당국도 사건을 정책 논쟁에 끌어들였다. 마이클 셀릭 상품선물거래위원회 위원장은 이번 해킹이 해외 거래소에 연방 등록 경로가 필요하다는 주장을 “정확히 입증한다”고 말했다.
바이낸스는 지갑 시스템과 내부 AI 도구를 새 환경에서 다시 구축했다. 영향을 받은 기기를 교체하고 엔지니어들의 인증 정보를 폐기했으며 행동 이상 탐지도 확대했다. 독립적 검토를 의뢰했고 엔드포인트와 개발 환경 보안 지출을 늘리며 외부 업체와 AI 보안 연구 기금도 추진한다. 일부 기술 세부 내용은 비공개로 유지된다. 바이낸스는 직원 대상 모의 피싱 훈련을 매달 하고 있다고도 밝혀 왔다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음