스타패션
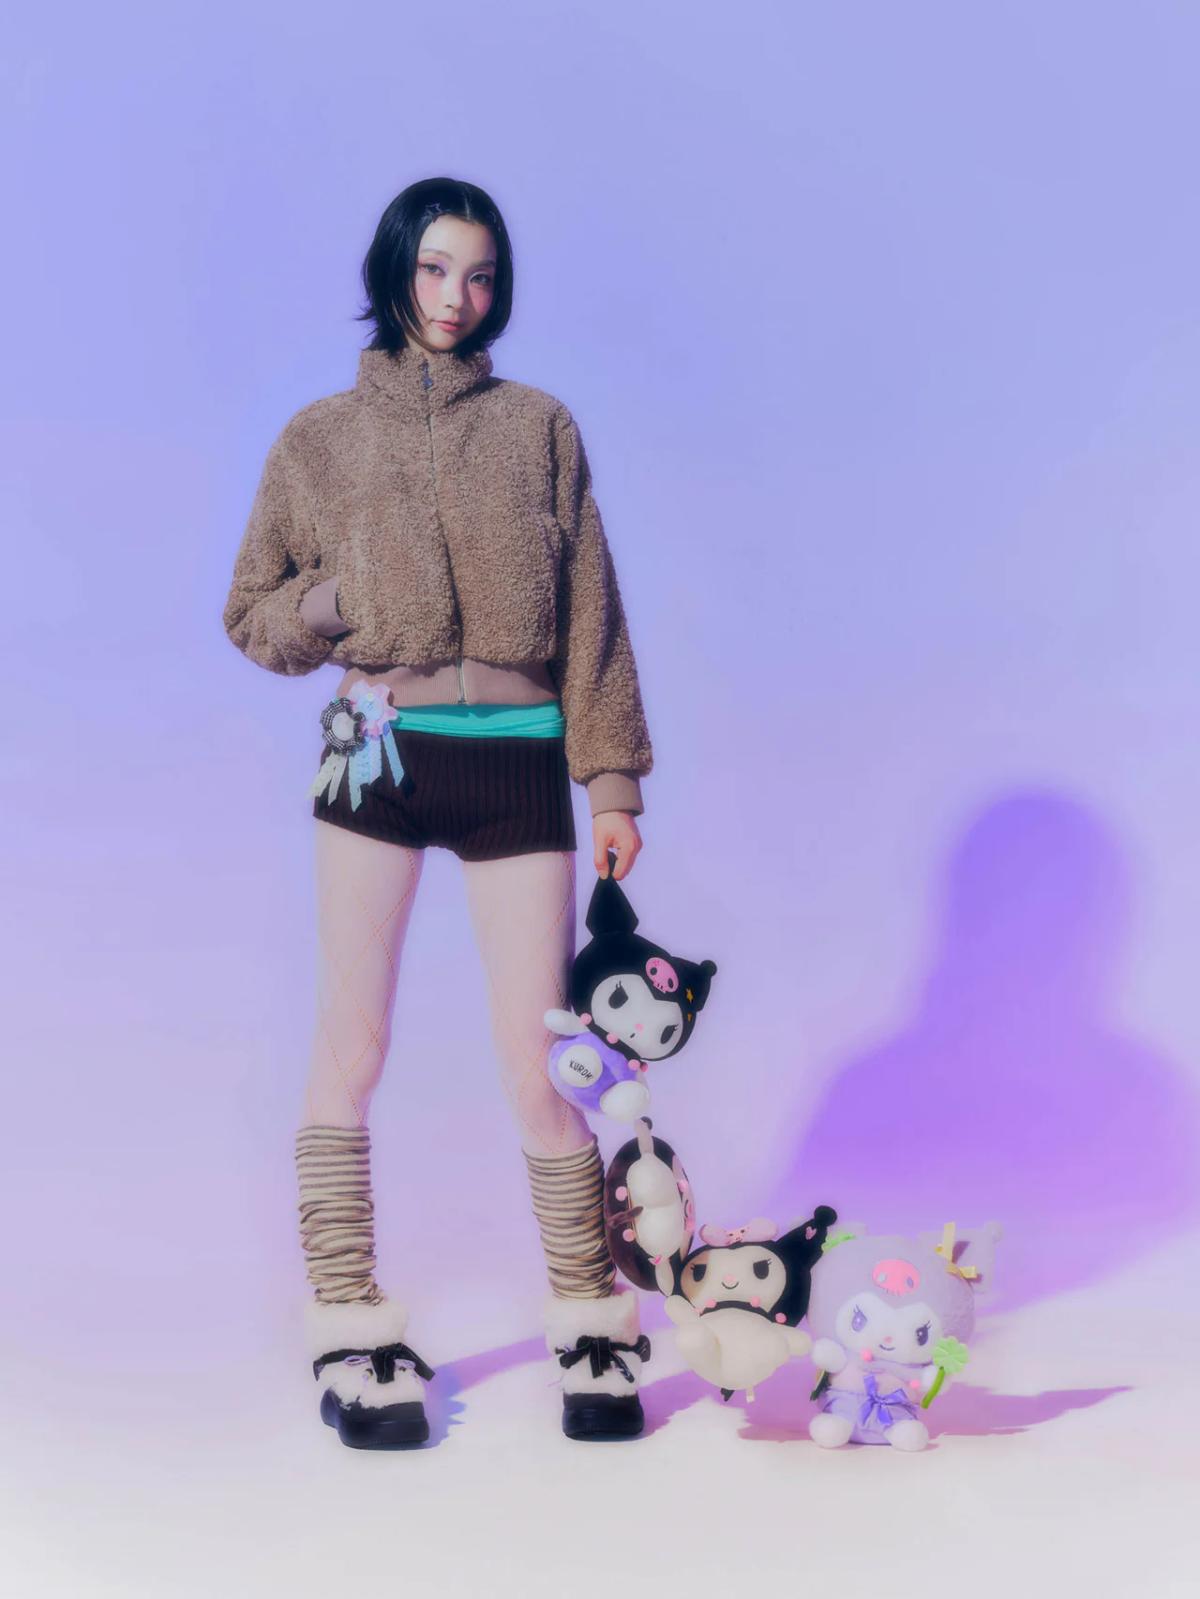
쿠로미 얼굴은 안감에 숨겼다…르꼬끄, 성인 취향 겨울 협업 컬렉션
위키트리
새마을금고가 해킹 공격으로 고객 400명대의 개인정보가 유출된 사실을 확인하고 금융당국에 신고했다. 이름과 주소, 주민등록번호 등 민감한 개인정보가 포함된 것으로 알려지면서 금융권의 보안 관리에 관심이 쏠리고 있다.
13일 금융권에 따르면 새마을금고에서 고객 400명대의 개인정보가 유출된 것으로 파악됐다. 유출 정보에는 이름과 주소, 주민등록번호 등이 포함됐다. 새마을금고는 개인정보 유출 사실을 확인한 뒤 금융당국에 신고한 것으로 전해졌다.
이번 사고는 해외 인터넷주소(IP)를 이용한 비정상적인 접근 과정에서 발생했다. 새마을금고는 앞서 해외 IP에서 이뤄진 비정상적인 접근을 차단해 개인정보 유출을 막았지만, 이후 수십 개의 새로운 IP를 통한 공격이 이어지면서 결국 정보가 유출된 것으로 알려졌다.
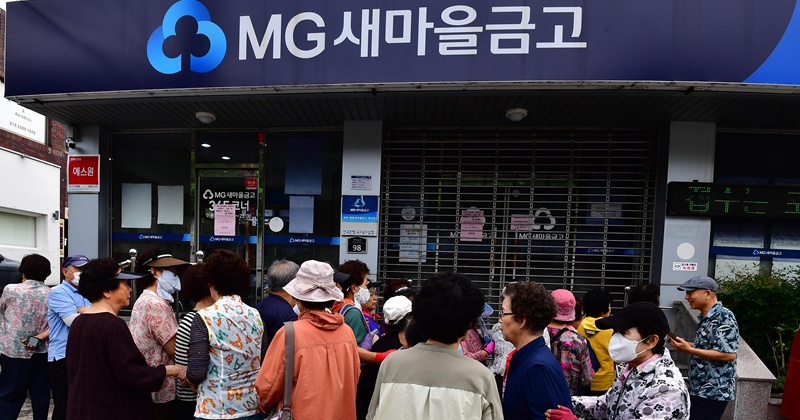
공격에 사용된 IP가 바뀌면서 기존 차단 조치만으로는 추가 공격을 막지 못한 것으로 보인다. 다만 구체적인 침입 경로와 공격 방식, 유출된 정보의 정확한 범위 등은 공개된 내용만으로 확인하기 어렵다.
최근 금융권에서는 인공지능(AI) 에이전트를 활용한 해킹 공격 사례가 잇따라 확인되고 있다. AI 에이전트는 일정한 목표를 달성하기 위해 정보를 수집하거나 여러 작업을 수행하는 인공지능 시스템이다. 해킹에 악용될 경우 공격 과정의 자동화와 효율화에 활용될 가능성이 있다.
다만 새마을금고에서 발생한 이번 개인정보 유출 사고가 최근 금융권에서 확인된 AI 에이전트 활용 해킹과 관련이 있는지는 아직 확인되지 않았다. 유사한 공격이 잇따르고 있다는 사실만으로 동일한 공격 주체나 수법이 사용됐다고 단정할 수는 없다.
개인정보 유출 사고에서는 실제로 어떤 정보가 외부에 노출됐는지와 추가 유출 가능성, 공격자의 접근 경로를 파악하는 일이 중요하다. 새마을금고의 이번 사고 역시 구체적인 피해 범위와 공격 경위가 확인돼야 관련 보안 조치의 적절성을 판단할 수 있다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음