연합뉴스
엔비디아 주가 이틀째 사상 최고…시총 6조달러 눈앞
더팩트
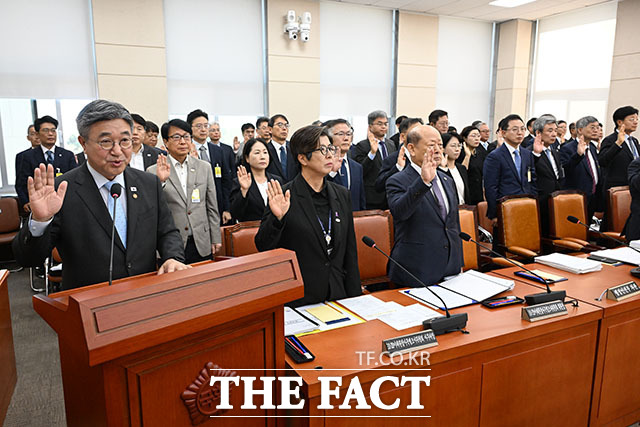
[더팩트 | 김명주 기자] 6일 국회 행정안전위원회 행정안전부 국정감사에서 정부24 해킹 사태가 도마에 올랐다. 윤호중 행안부 장관은 "아직까지 모든 정부 시스템에는 아직까지 AI(인공지능)를 이용한 해킹 시도는 없었다"고 강조했다.
윤 장관은 이날 정춘생 조국혁신당 의원이 지난 8월 정부24 해킹에 AI가 활용됐는지를 질의하자 이같이 밝혔다.
윤 장관은 "정부망은 일반 인터넷망과 망 분리 정책에 의해 완전히 분리돼 있고 일반에 공유되고 있는 부분이 일부 있다"며 "그 부분에 대해서 주로 해킹 시도가 있는데 AI를 통한 해킹 시도는 지금까지 없었다"고 말했다.
앞서 정 의원은 최근 국내 금융권을 대상으로 AI를 활용한 것으로 추정되는 해킹 공격이 잇따른 점을 언급하며 지난 8월 확인된 정부24 해킹의 공격 방식과 정부 대응을 따져 물었다. 김광용 재난안전관리본부장은 "국정원 조사 자료상 정부24 해킹이 AI를 이용한 공격으로 확인된 내용은 없다"고 설명했다.
정부24 해킹 사실을 알리는 방식도 도마에 올랐다. 정 의원은 정부24 가입자가 약 2500만명에 달하고 각종 개인정보를 취급하는 만큼 해킹 사실을 보다 적극적으로 알렸어야 한다고 지적했다.
정 의원은 "개인정보보호법 시행령에 의하면 30일 이상 공지하도록 돼 있으나 행안부는 딱 30일만 공지하고 지워버렸다. 국민들이 피해를 구제할 수 있는 기회가 없었다"고 비판했다.
윤 장관은 "개인이 특정되면 개별 통지를 하고 특정되지 않으면 일반 공지를 한다"고 밝혔다. 김 본부장은 "당시 유출 대상이 불특정 다수였다. 누구의 정보가 유출됐는지 특정할 수 없어 개별 통지는 하지 않았다"고 설명했다.
이날 국감에서는 최근 발생한 행안부 산하 한국지역정보개발원의 웹메일 해킹 사건도 다뤄졌다.
이광희 더불어민주당 의원은 2018년 개발원이 구축한 웹메일 시스템에 간편 접근 통로가 제거되지 않아 8년 뒤 해킹 경로로 활용된 점을 지적했다.
이 의원은 "8년 동안 한 번쯤은 발견했어야 한다. 점검했어야 했던 것 아닌가"라며 "납득하기 어렵다"고 비판했다.
우정민 개발원장은 "직원 73명의 메일이 열람됐고 약 6GB의 데이터가 다운받아졌다"며 "보안당국의 통보를 받고 조사해 알게 됐다"고 설명했다.
이어 "정보보호 취약 시기라고 본다"며 "임원 직속 정보기획단을 창설했다. 취약점 점검을 상시적으로 진행할 예정"이라고 밝혔다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음